OnBoard™ IoT Security 产品介绍
概述
OnBoard™ IoT Security (OBIS) 是一个基于授权的安全平台,旨在解决在全球范围内大规模部署安全设备时的核心挑战,同时保持 OEM 对密码信任的控制。保护产品数字资产的完整性、机密性及其授权使用。OBIS 以云平台的形式交付,提供灵活的部署选项,以满足不同的数据驻留和运行需求。OBIS 不是 PKI 服务,也不是工厂安全系统。它是一个安全控制平台(security control plane),用于管理产品数字资产在设备制造生命周期中的使用方式。
OBIS 基于 授权模型(authorization-based model) 构建,采用 集中管控(centralized control ) 与 分布式实施(distributed execution) 相结合的方式,使 OEM 能够管理所有产品的数字资产以及每一个安全关键操作,覆盖任意数量的工厂和合作伙伴,同时不会暴露敏感资料。
这种架构使 OEM 可以:
- 快速接入新的工厂
- 更换生产合作伙伴或芯片供应商
- 跨地区扩展生产规模
同时仍然保持集中化的控制与监控能力。与传统模式需要"信任工厂"不同,OBIS 的设计理念是:通过架构设计让"信任"变得不再必要。
产品架构
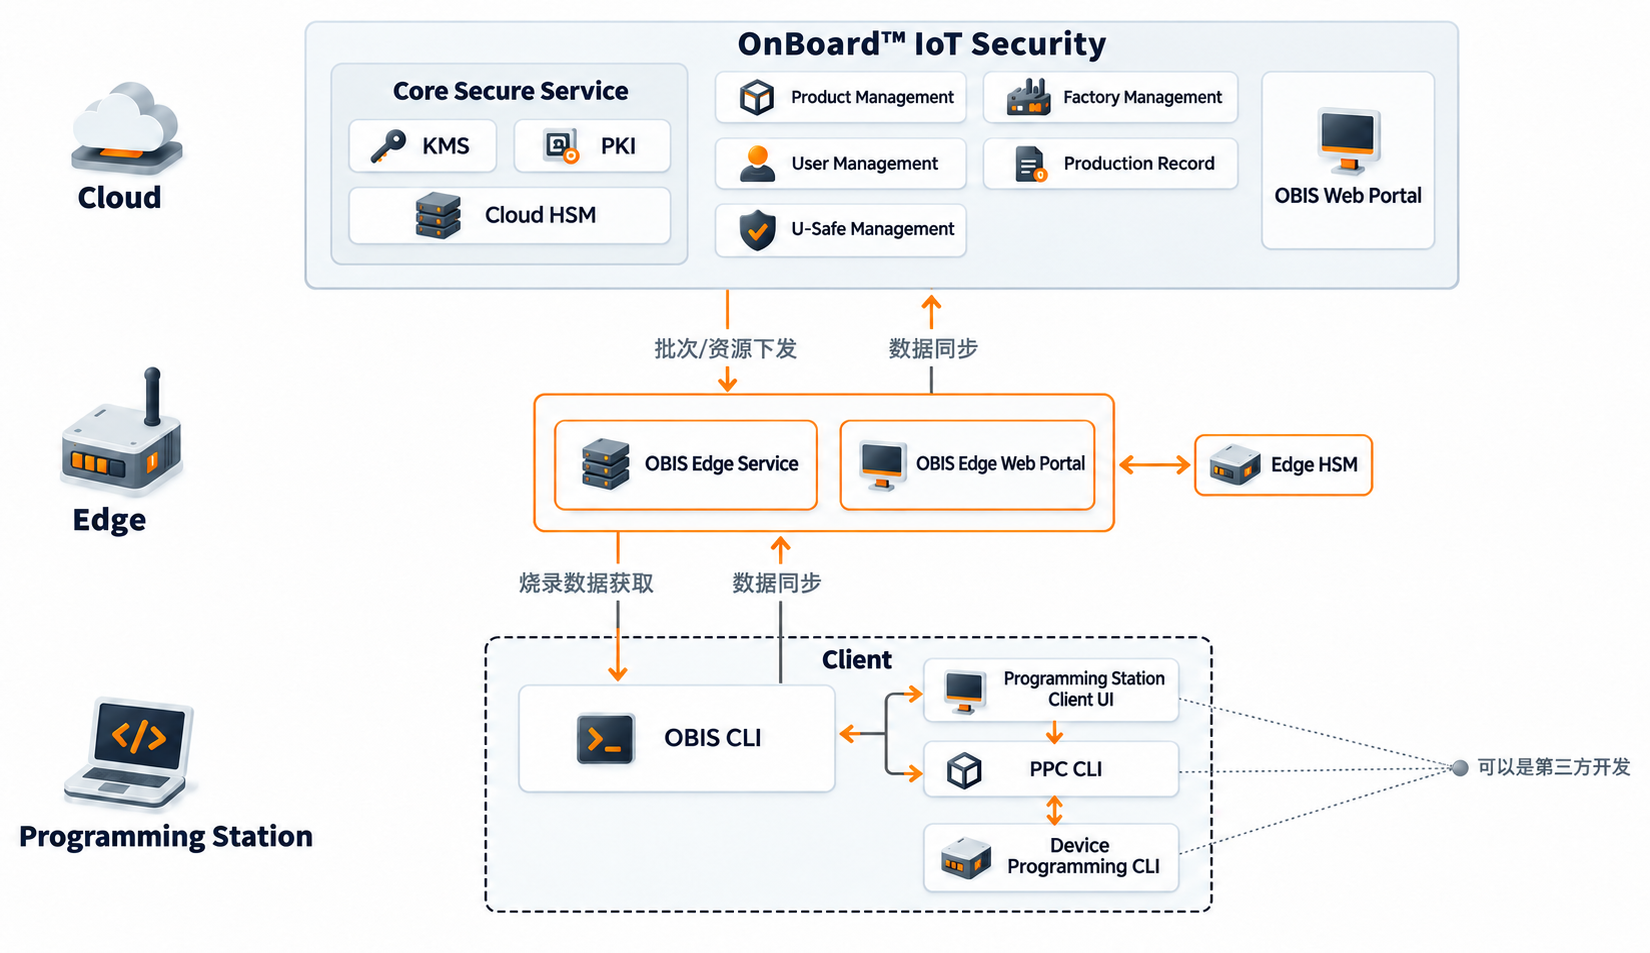
OBIS 由云端(Cloud),边缘端(Edge)和烧录端(Programming Station)三大部分构成:
| 端类型 | 说明 |
|---|---|
| 云端 | 物联网安全(OnBoard™ IoT Security)包含:
|
| 边缘端 |
|
| 烧录端 | 客户端(Client)提供 OBIS CLI(Command Line Interface),Programming Station Client UI,PPC(Programming Process Control) CLI 和 Device Programming CLI,用于执行设备烧录。 |
核心功能
-
数字资产协同化管理
以"产品"为核心纽带配置,管理数字资产,支持 OEM,ODM 等多角色协同管理,不同角色权限隔离,以保证数字资产的安全。通过产品配置与任务管理,完成从建模到量产前的全流程协作,主要包括:
- 产品建模:定义并维护产品基础信息及参数。
- 团队协作:邀请多方(可跨租户)成员共同参与产品管理。
- 资源管理:统一管理芯片参数,Matter 配置,固件,证书,密钥等资源包。
- 生产烧录管理:通过版本控制与批次管理,标准化每一次生产烧录任务。
-
安全烧录
提供从云端配置到边缘端执行的端到端安全烧录流程,覆盖密钥写入,证书生成,设备烧录,安全启动(Secure Boot),安全调试(Secure Debug)等关键环节,保障每台设备在生产阶段的参数可信与数据安全。
-
设备生命周期管理
支持对已烧录设备的持续管理,提供设备状态监控,固件安全升级等能力,实现设备从生产到投产后的全生命周期可查看,可控与可追溯。
-
安全基础设施
OBIS 提供标准的 KMS 和 PKI 服务,并结合 HSM 实现边缘端(工厂侧)的分布式 KMS 和 PKI 服务,同时保证 OBIS 端到端安全。
OBIS 定位与系统边界
OBIS 为 OEM 提供一个用于产品数字资产与授权管理的集中式控制平台,定位于上游芯片制造与下游设备生命周期管理之间的关键层。
-
上游:信任资产接入(Trust Artifact Ingestion)
OBIS 可接收在半导体制造过程中生成的信任资产,例如硬件 Root of Trust 材料或由芯片厂商注入的初始设备密钥。这些资产会被纳入 OEM 的产品安全模型,并在 OBIS 中与其他产品数字资产一起进行统一管理。
-
制造环节:生产批次执行(Production Batch Execution)
OBIS 向 OEM 自有或合作伙伴运营的工厂下发明确的生产批次,定义可生产的内容、生产地点、时间以及规模。
-
下游:信任资产交付(Trust Artifact Handoff)
OBIS 汇集所有生产结果,包括每台设备的安全资产以及不可篡改的生产记录,并将其交付给 OEM 管理或授权的设备管理平台,从而实现安全的设备接入并支持下游的生命周期运营。
OBIS 并不是工厂执行系统、设备管理平台,也不是 MES 的替代品。它是一个以授权驱动的产品数字资产管理与安全治理层,使 OEM 能够通过单一控制平台,在所有制造合作伙伴之间统一协调产品安全。
角色分类与权限说明
支持基于角色的权限管理,当前角色分为三大类别:OBIS角色,产品角色与工厂角色。下文将通过六个表格,分别阐述每个角色的说明及其所对应的操作权限。
OBIS 角色
OBIS 角色由系统预定义,用于满足常用权限需求。以下角色可适配大多数使用场景,用户可根据实际需求配置一个或多个角色。如果有特殊权限控制需求,请联系雪球创建对应的特殊角色。
| 角色 | 说明 |
|---|---|
| System Manager | 拥有所有角色的权限。 |
| Product Manager | 拥有查看和操作产品功能页面的权限。 |
| Resource Manager | 拥有查看和操作 KMS 和 PKI 功能页面的权限。 |
| Factory Manager | 拥有查看和操作工厂功能页面的权限。 |
| Normal User | 拥有查看所有功能页面的权限。 |
下表汇总了 OBIS 各角色在不同功能页面上的访问与操作权限。
| 功能页面 | 权限点 | System Manager | Product Manager | Factory Manager | Resource Manager | Normal User |
|---|---|---|---|---|---|---|
| 产品 | 页面访问 |  | | | ||
| 页面操作 | | | ||||
| 工厂 | 页面访问 | | | | ||
| 页面操作 | | | ||||
| 记录 | 页面访问 | | | | | |
| KMS | 页面访问 | | | | ||
| 页面操作 | | | ||||
| PKI | 页面访问 | | | | ||
| 页面操作 | | | ||||
| 账号 | 页面访问 | | | |||
| 页面操作 | | |||||
| 用户组 | 页面访问 | | | |||
| 页面操作 | |
产品角色
产品角色用于控制产品资源的访问与操作权限,用户可根据实际需求配置一个或多个角色。
| 角色 | 说明 |
|---|---|
| Product Owner | 默认为产品的创建人,拥有该产品的全部操作权限。 |
| Product Manager | 拥有该产品的全部操作权限。 |
| Resource Manager | 拥有查看该产品和管理资源的权限。 |
| Version Manager | 拥有查看该产品和管理版本的权限。 |
| Batch Manager | 拥有查看该产品和管理批次的权限。 |
| Member | 默认用户角色,拥有查看该产品的权限。 |
下表汇总了产品各角色在产品功能的操作权限。
| 功能 | 操作 | Product Owner | Product Manager | Resource Manager | Version Manager | Batch Manager | Member |
|---|---|---|---|---|---|---|---|
| 产品 | 配置产品 | | | | |||
| 查看产品 | | | | | | | |
| 管理产品 | | | |||||
| 管理成员 | | | |||||
| 创建版本 | | | | ||||
| 查看版本 | | | | | | | |
| 管理版本 | | | | ||||
| 创建批次 | | | | ||||
| 查看批次 | | | | | | | |
| 查看烧录设备 | | | | | | |
工厂角色
工厂角色用于管理和操作工厂相关业务,用户可根据实际需求进行配置(本地工厂 & 云工厂)。
| 角色 | 说明 |
|---|---|
| Factory Manager | 拥有工厂在云端和边缘端的全部操作权限。 |
下表汇总了 Factory Manager 在云端和边缘端的操作权限。
| 端类型 | 功能 | 工厂类型 | 操作 | Factory Manager |
|---|---|---|---|---|
| 云端 | 工厂 | 本地工厂 & 云工厂 | 创建工厂 | |
| 本地工厂 & 云工厂 | 配置与管理工厂 | | ||
| 本地工厂 & 云工厂 | 配置与管理烧录站 | | ||
| 云工厂 | 管理批次与分配烧录站 | | ||
| 本地工厂 & 云工厂 | 查看工厂 | | ||
| 边缘端 | 工厂 | 本地工厂 | 管理工厂 | |
| 烧录站 | 本地工厂 | 配置与管理烧录站 | | |
| 批次 | 本地工厂 | 管理批次与分配烧录站 | |

 下载用户手册