如何在 OnBoard™ IoT Security 中创建混合证书链的证书
本文将指导你如何在 OnBoard™ IoT Security (OBIS) 中创建混合证书链的证书。
前提条件
在开始之前,请确保你已获得 System Manager 或 SE Resource Manager 的 OBIS 角色权限。
操作步骤
创建混合证书链后,在 SEMS 中配置 SE Profile 时,可在 SCP11c Configuration 中选择对应的 CA-KLCC(Controlling Authority for Confidential Key Loading Card Certificates), CA-KLOC(Controlling Authority for Confidential Key Loading OCE Certificates),KA-KLCC(Intermediate Key Authority for Confidential Key Loading Card Certificates),KA-KLOC(Intermediate Key Authority for Confidential Key Loading OCE Certificates),SD 证书 或 OCE (Off-Card Entity)证书。
-
登录 OBIS。
-
在左侧菜单的核心分类中,点击 GPCA,然后在 GP CA Objects 页面点击创建。
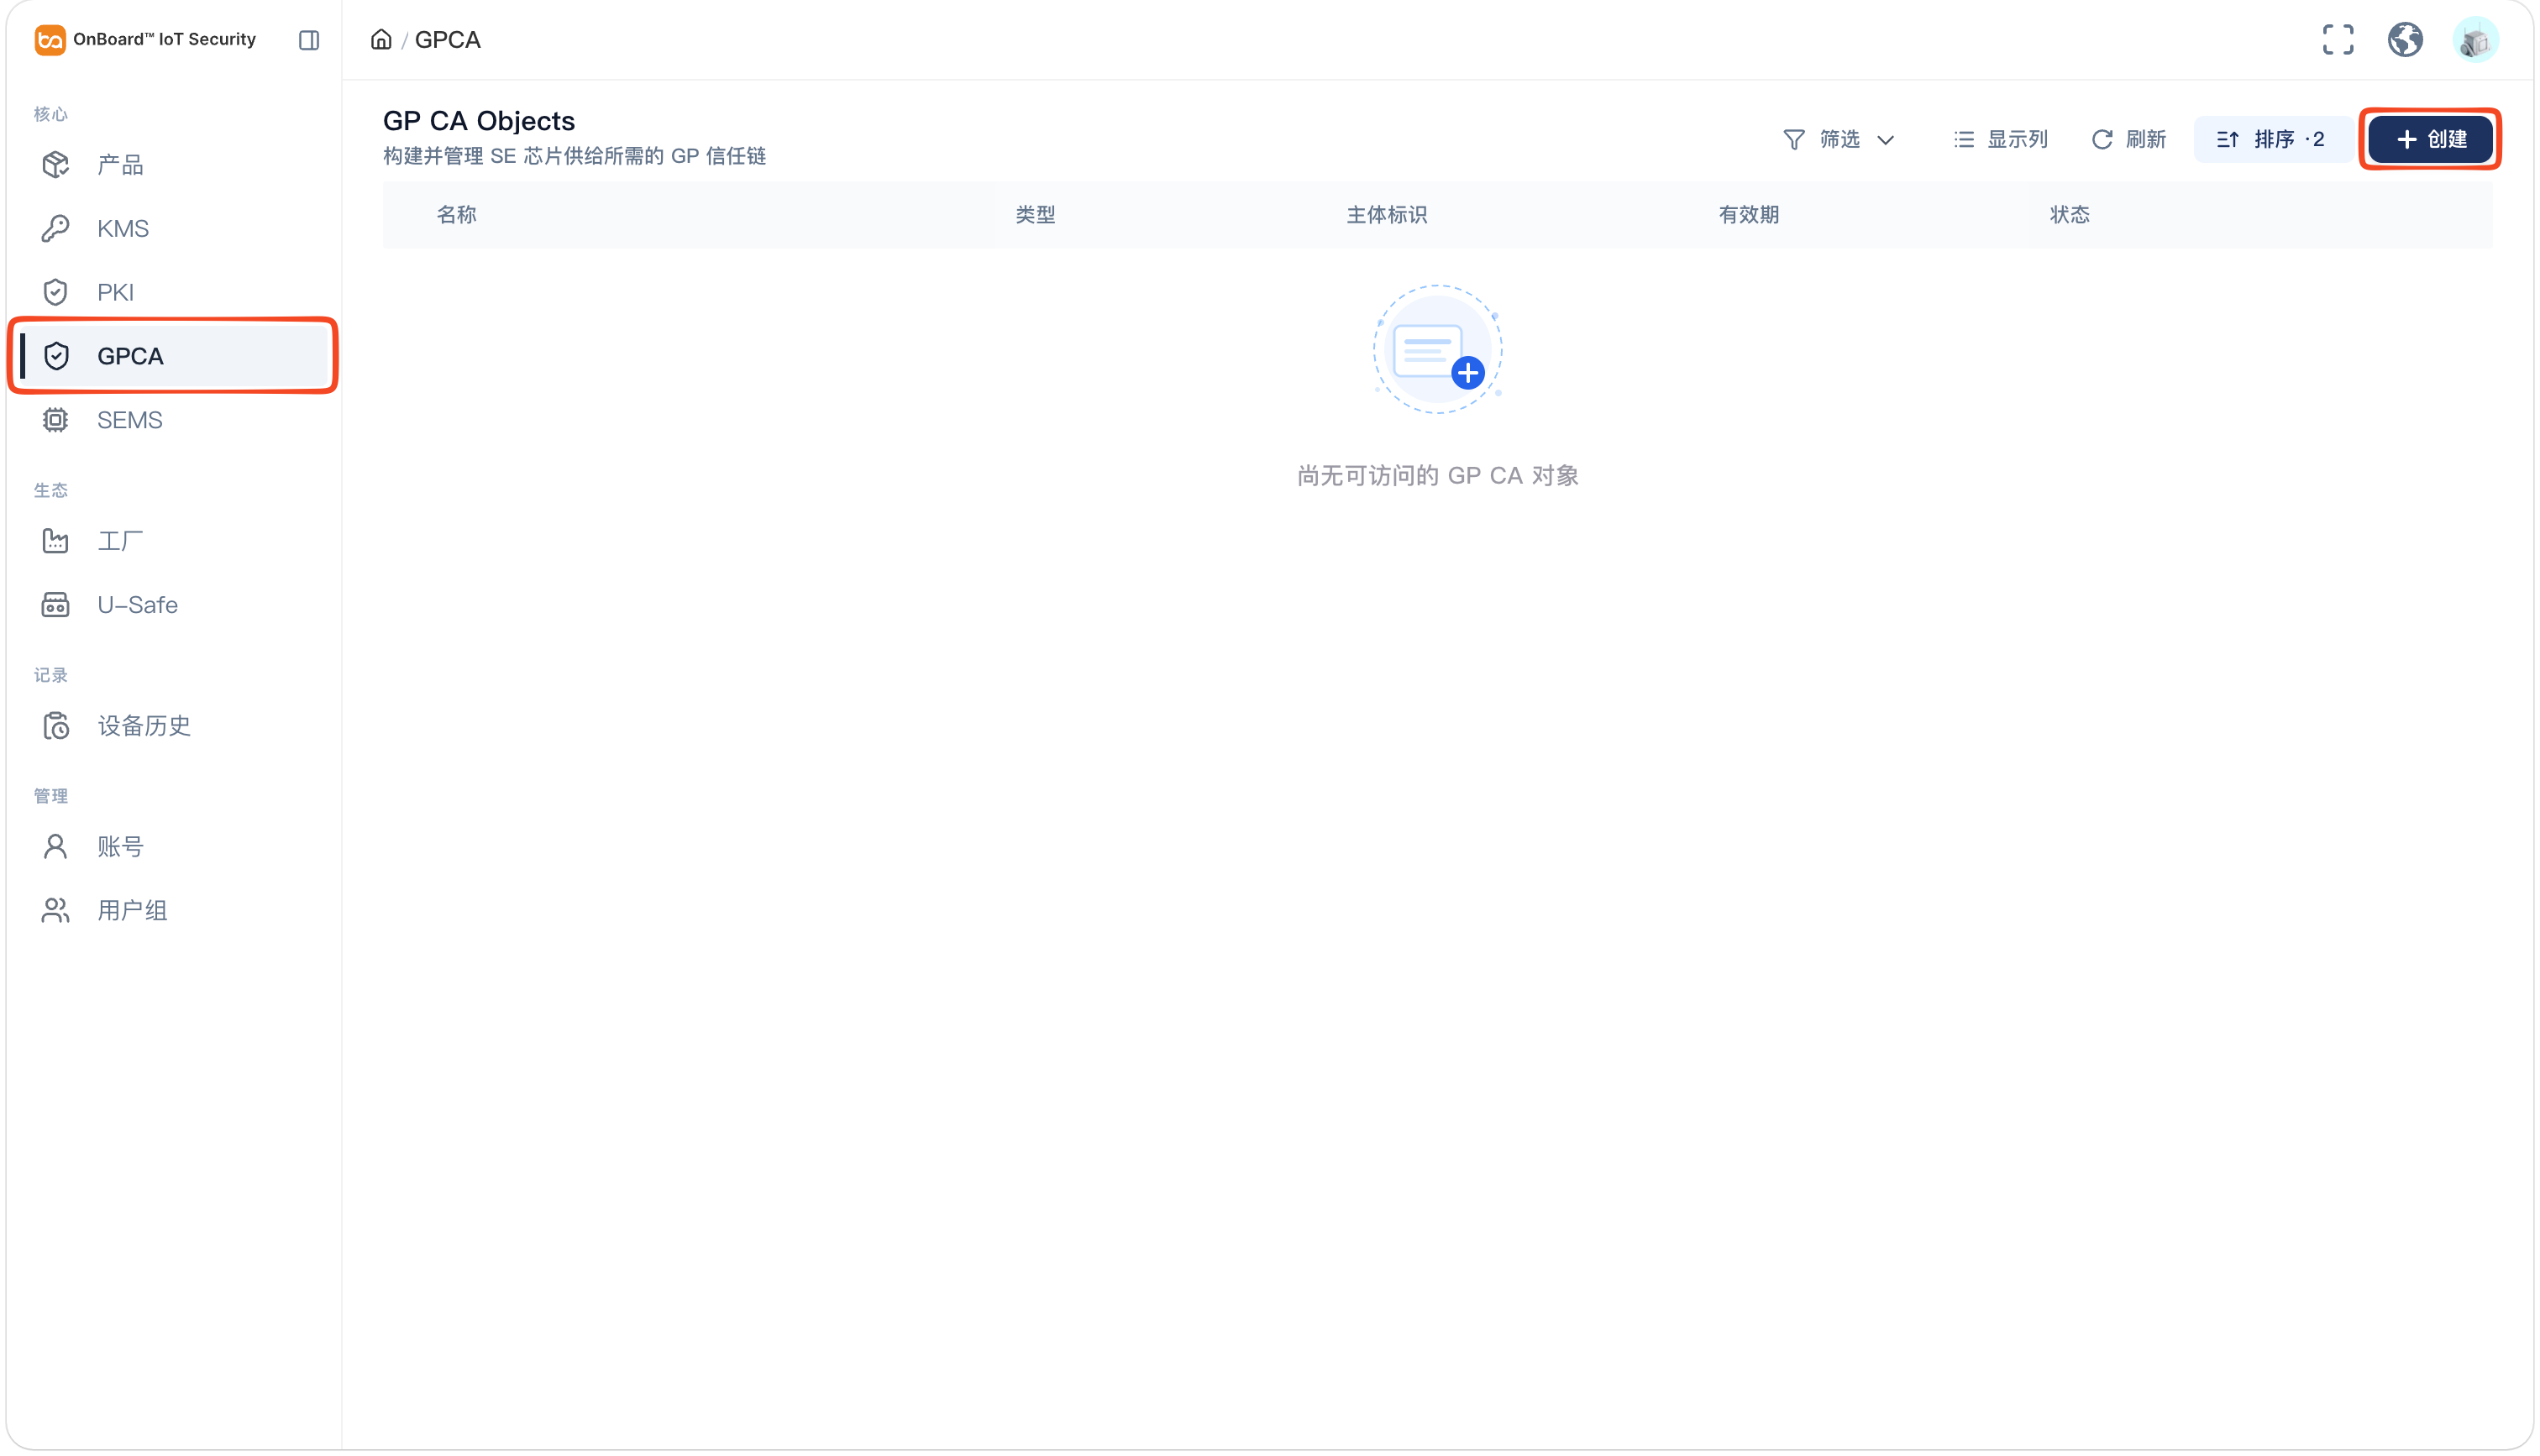
- 创建根 CA(CA-KLCC / CA-KLOC)
- 创建中间 KA(KA-KLCC 或 KA-KLOC)
- 创建 SD 或 OCE 证书
- CA-KLCC是 SD 证书链的根 CA,用于签发和管理下级 KA-KLCC及 SD 证书。
- CA-KLOC是 OCE 证书链的根 CA,用于签发和管理下级 KA-KLOC及 OCE 证书。
-
在添加根 CA 面板,根据你的需求选择系统生成或导入自有根证书。
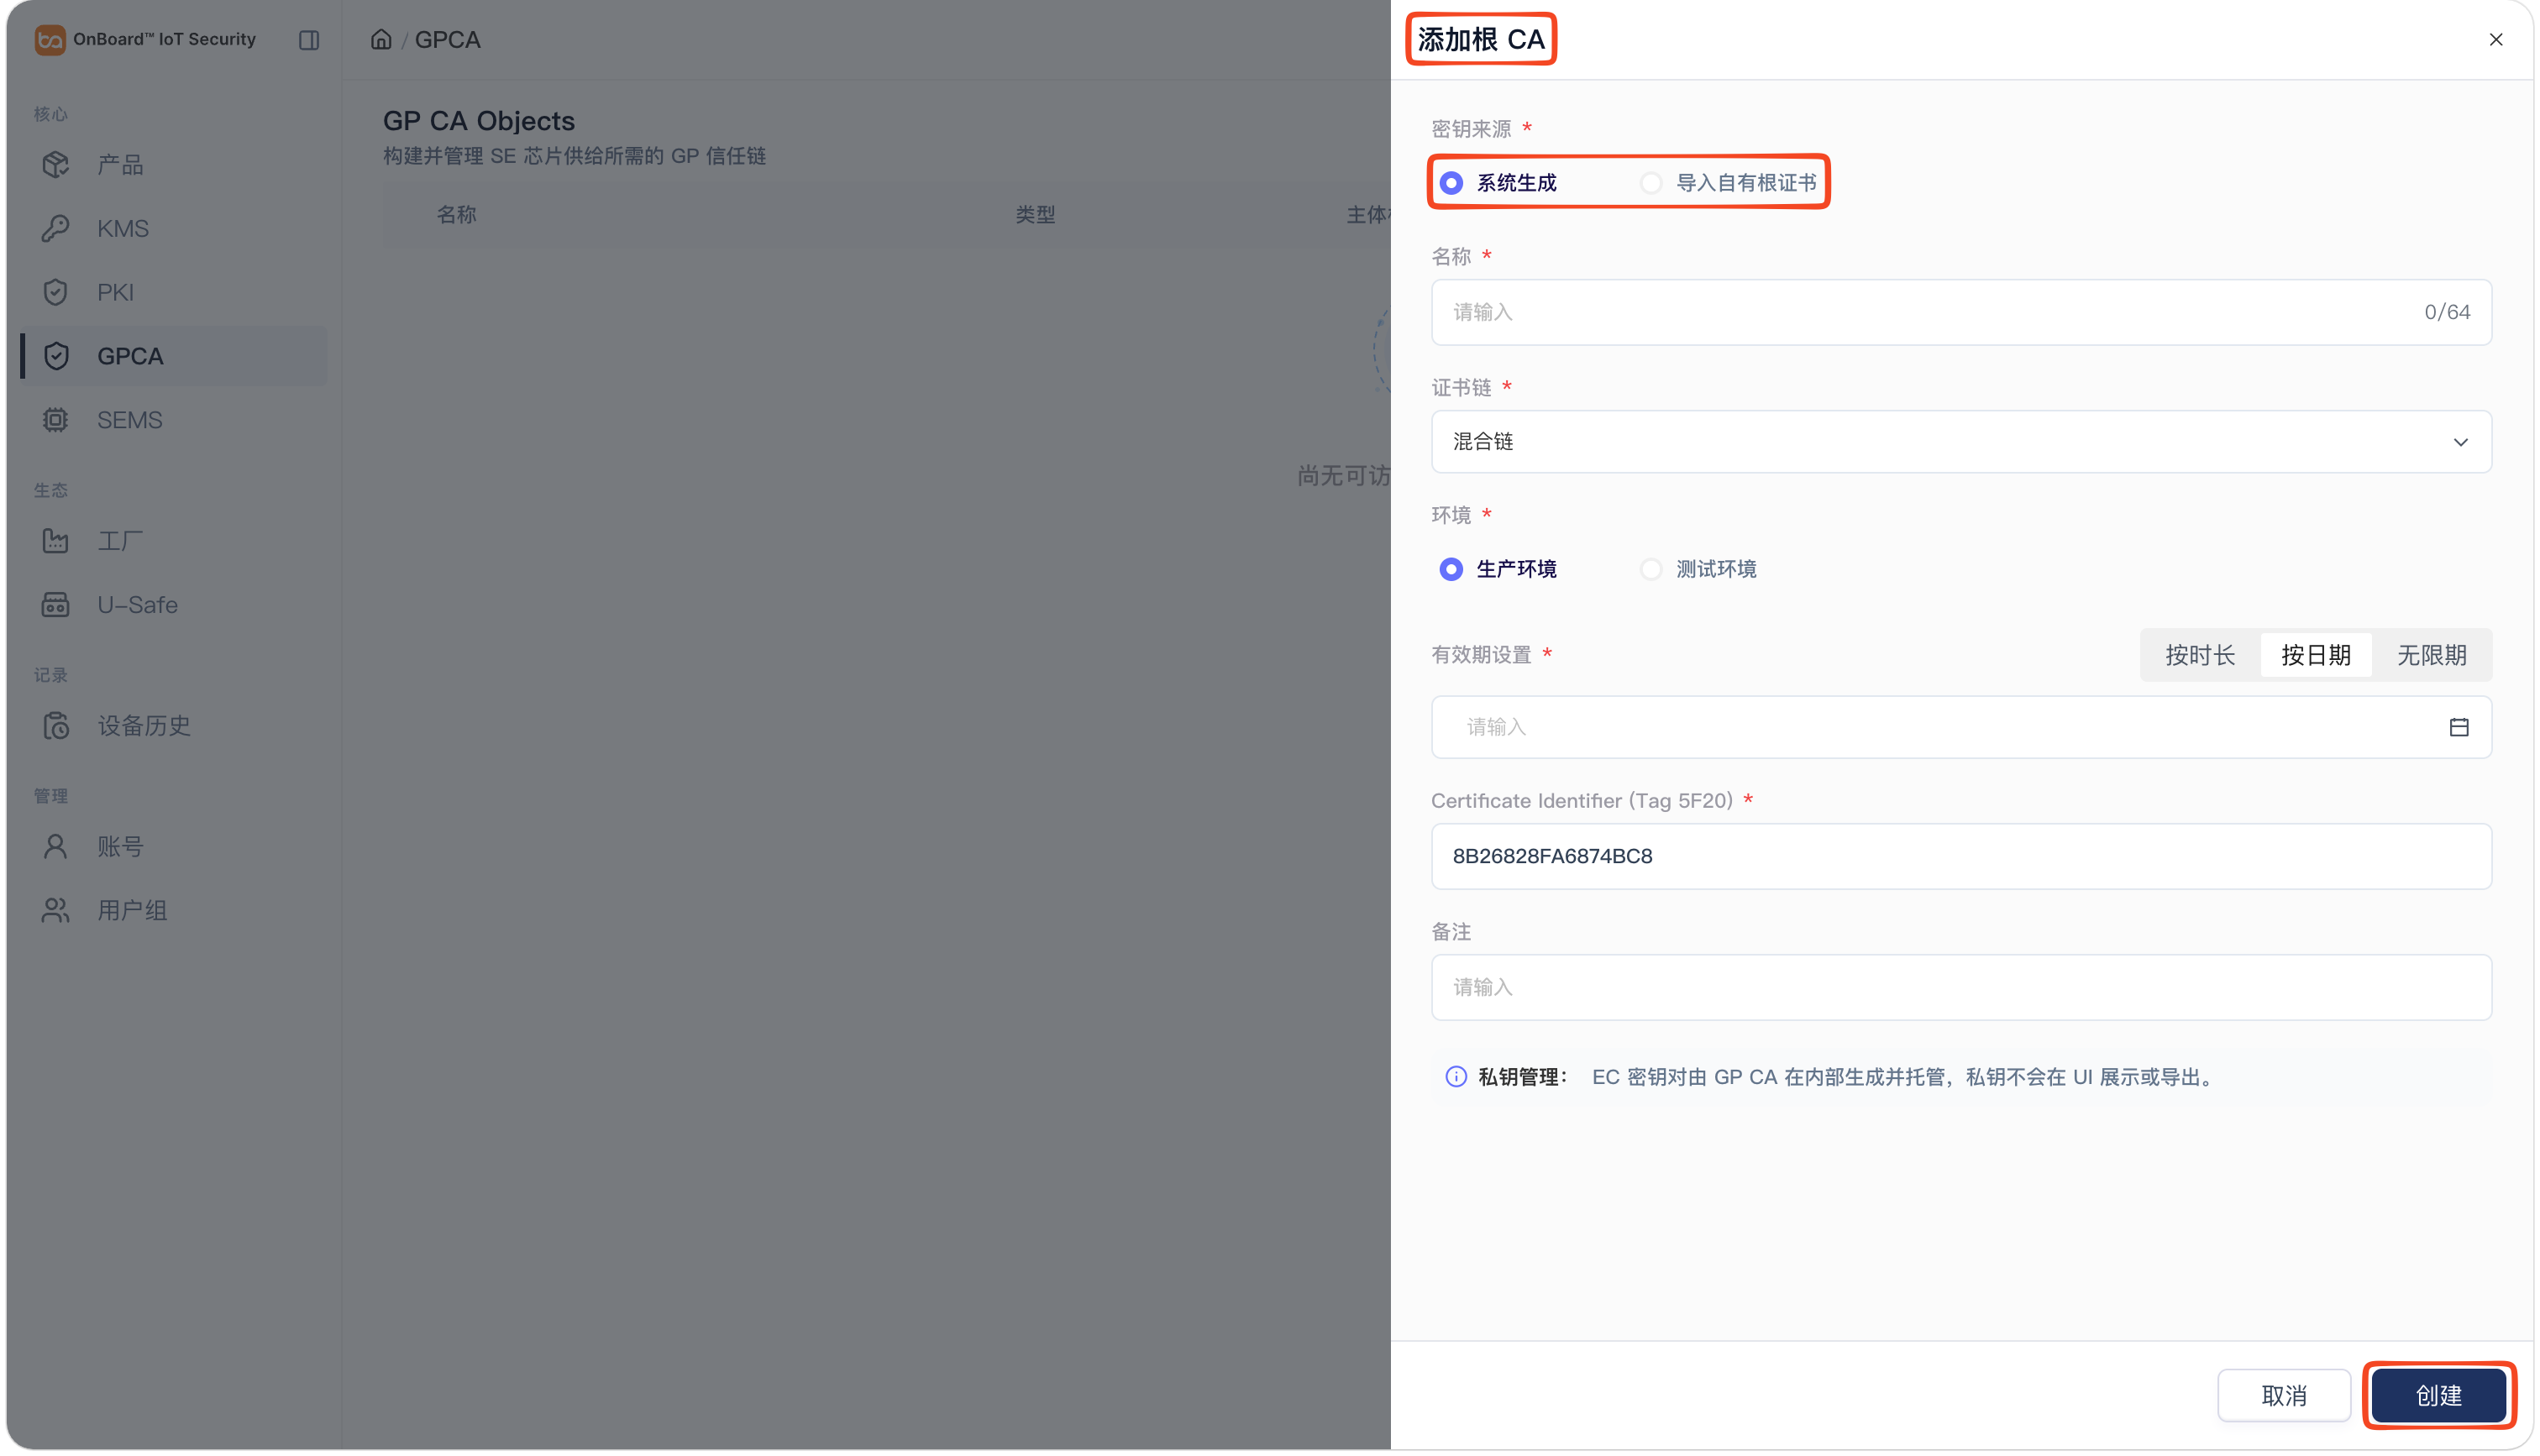
根 CA 基础信息说明:
信息 系统生成 导入自有根证书 证书数据(7F21 Hex) 无需配置。 填写符合 GlobalPlatform 证书格式的 Hex 证书数据(需以 7F21 开头)。
注释:证书的 Issuer Identifier 和 Subject Identifier 需保持一致。名称 同一环境中,根 CA 名称必须唯一。 证书链 选择 混合链。 环境 有两种环境可以选择,分别是生产环境和测试环境。 有效期设置 可以根据实际需求选择时间长度,日期范围或永久有效设置有效期。 无需配置。 Certificate Identifier (Tag 5F20) 证书标识符的 Hex 编码数据,系统默认生成 16 字节随机值,可手动修改。 无需配置。 备注 用于补充说明根 CA 相关的额外信息,如特殊要求和注意事项等。 -
确认信息无误后,点击创建,即可完成根 CA 的创建。
提示一般情况下,默认证书创建人为证书管理员。如果要更改证书管理员,可以在成员标签页点击证书管理员的选项
 图标并选择转移管理员,然后选择新的证书管理员并点击确认即可。
在创建中间 KA 之前,请确保已创建至少一个根 CA,以便在配置时进行选择并继承。
-
在 GP CA Objects 页面,展开对应的证书链,点击对应根 CA 的选项
图标选择添加中间 KA。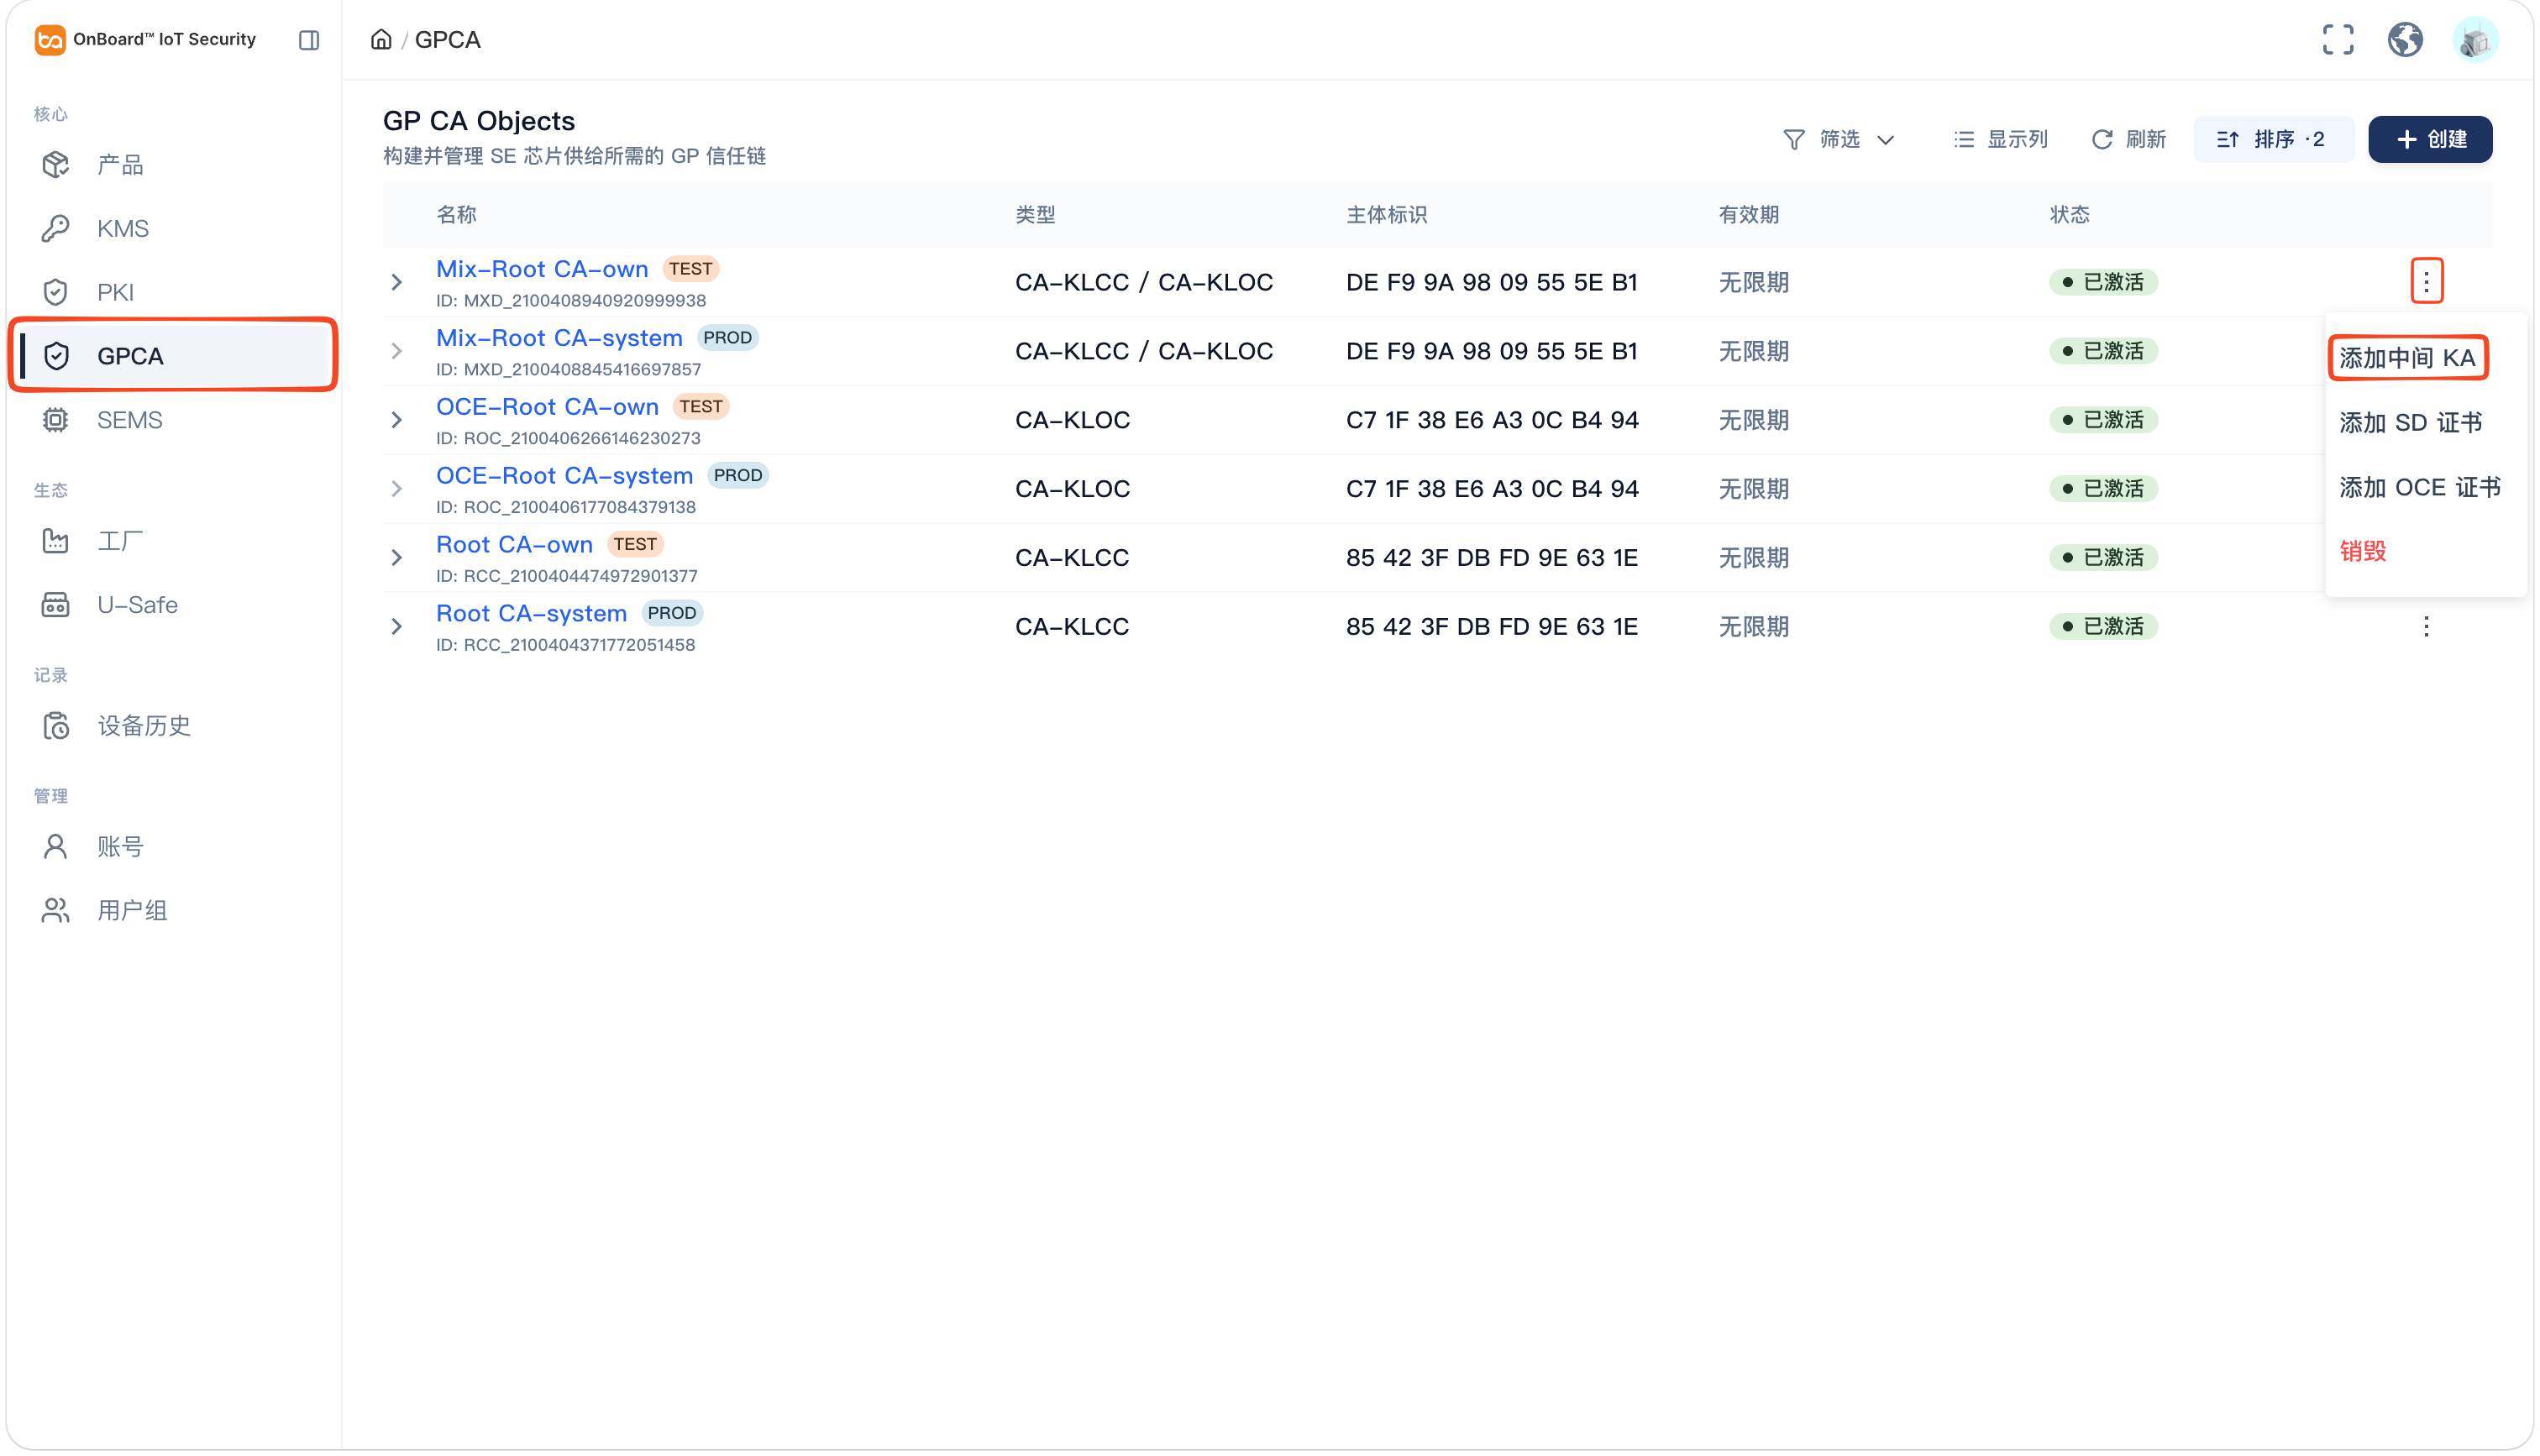
-
在新建中间 KA 面板,输入并选择相关信息。
-
如果中间 KA 的上级签发方为自有的根 CA,你可以根据需求选择生成密钥对(离线签发)或导入已签发证书(自有的中间 KA)
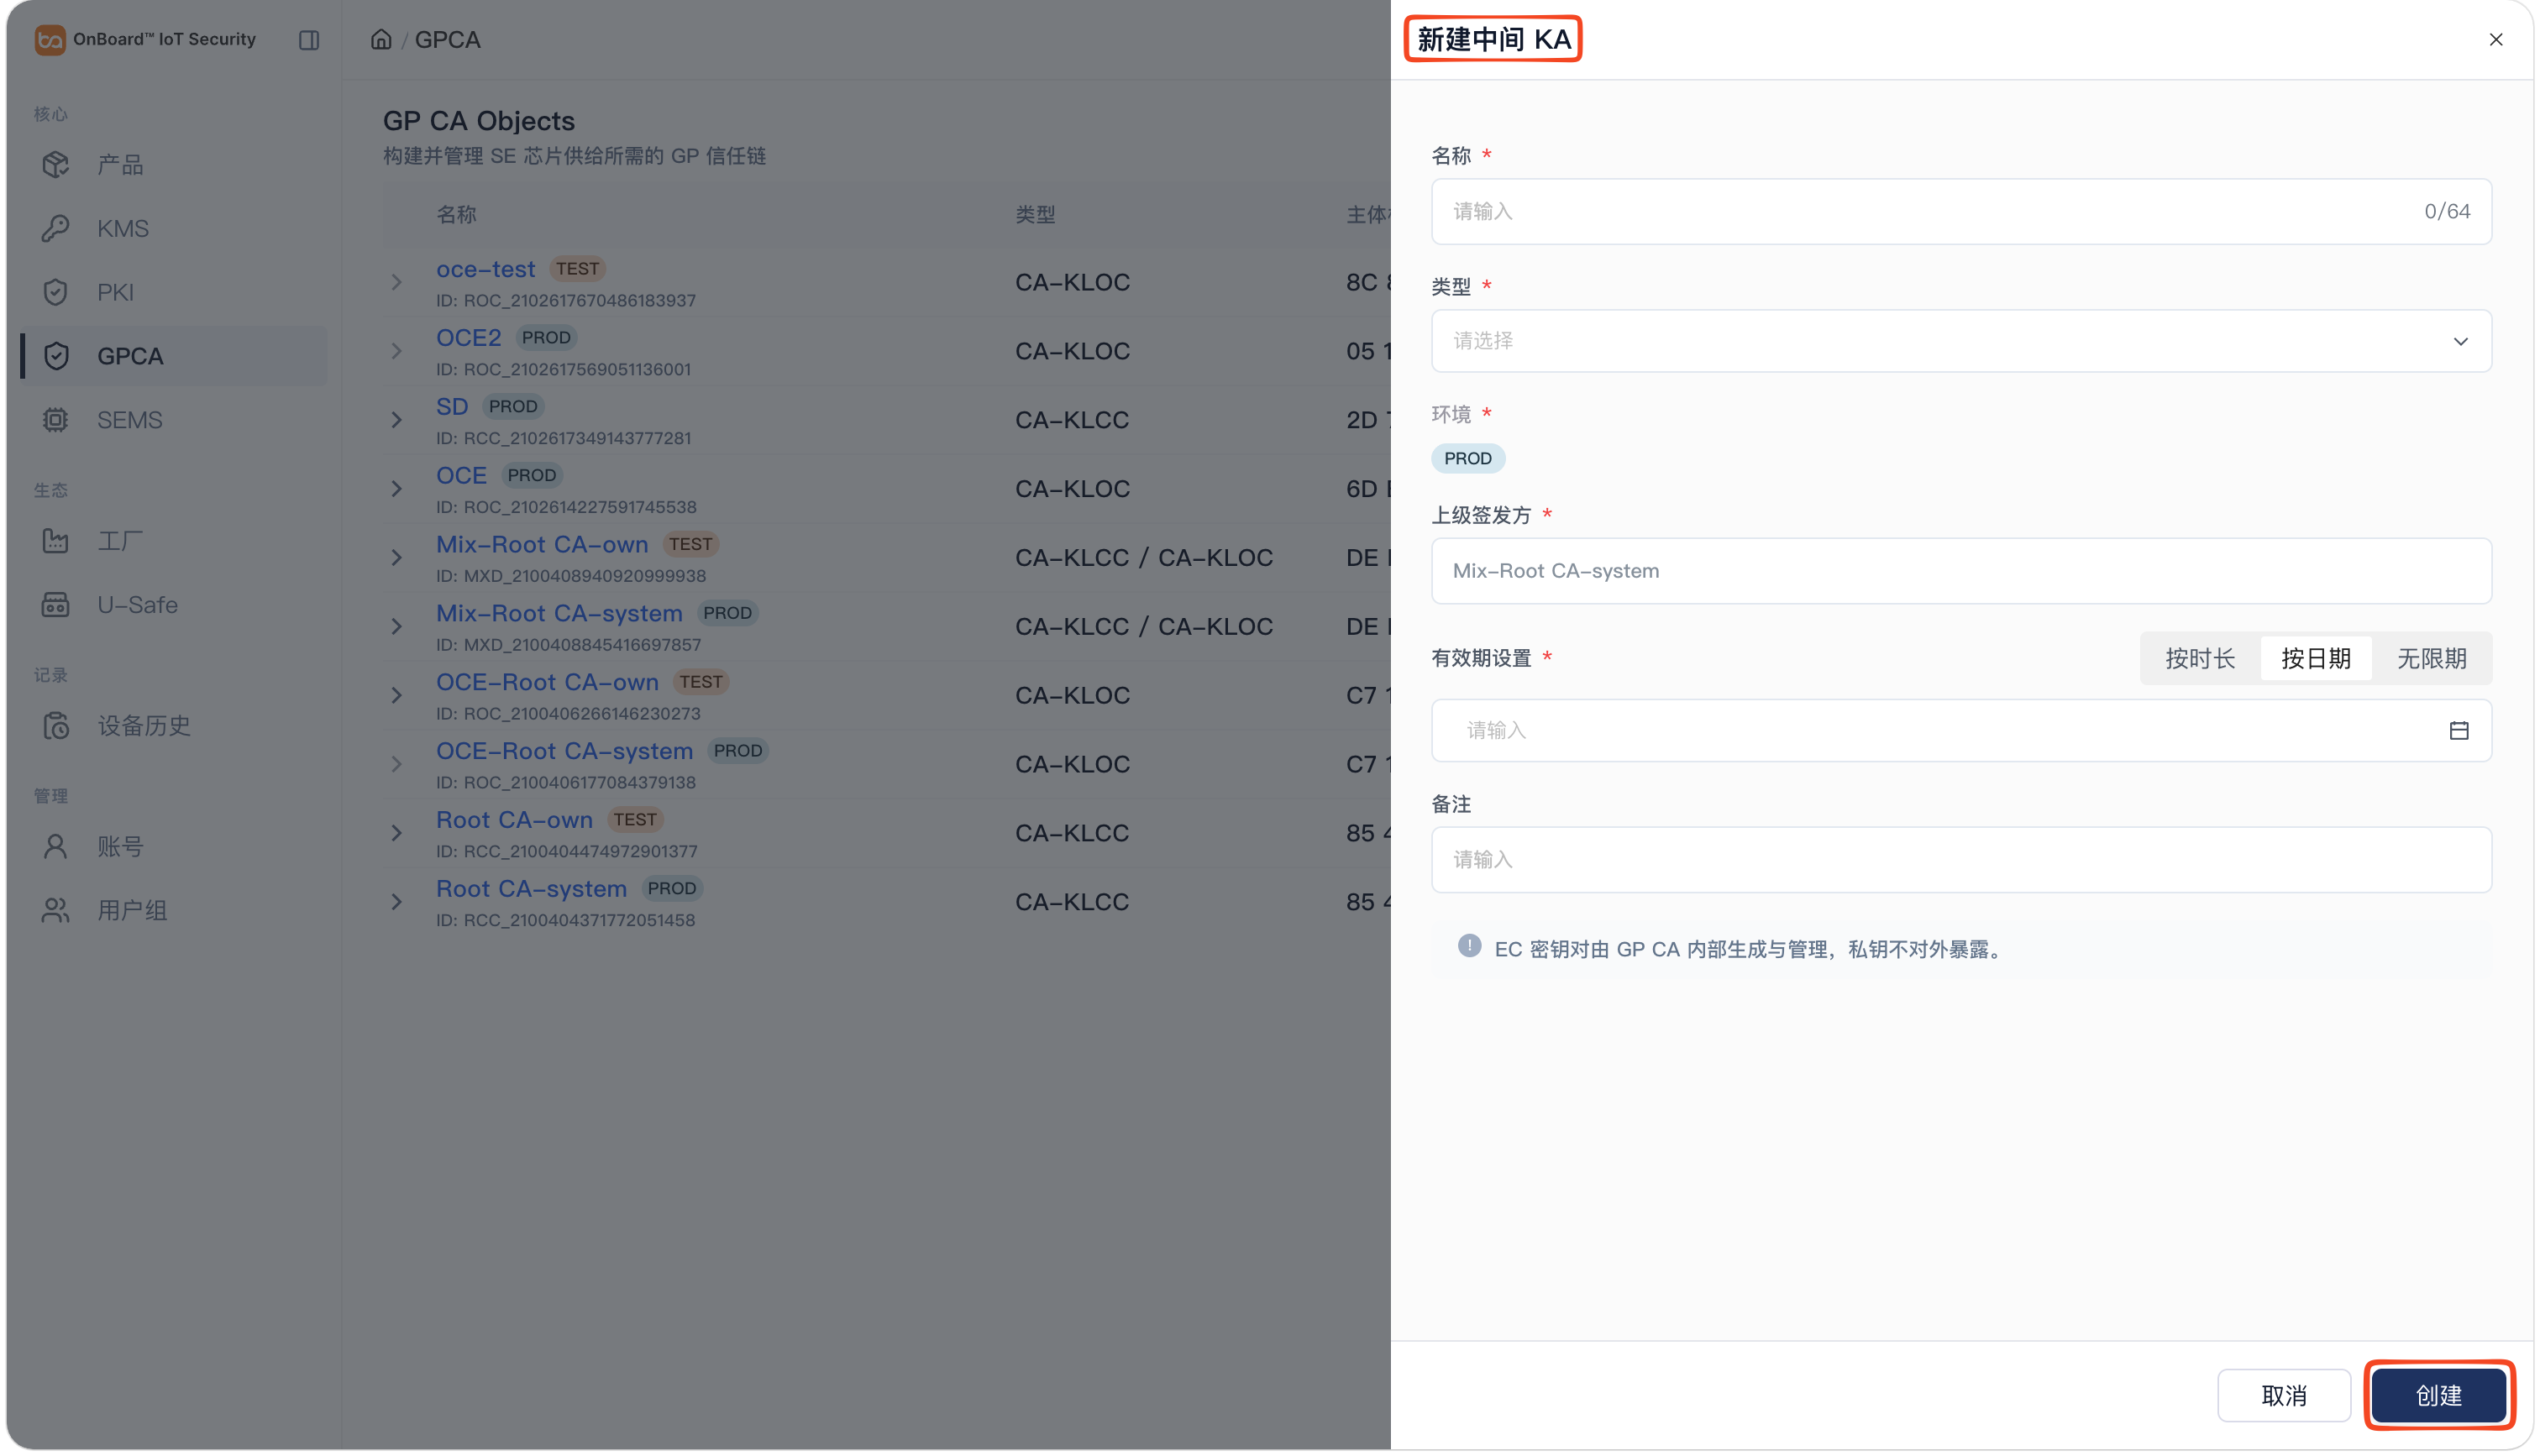
信息 生成密钥对(离线签发) 导入已签发证书 证书数据(7F21 Hex) 无需配置。 填写符合 GlobalPlatform 证书格式的 Hex 证书数据(需以 7F21 开头)。
注释:证书的 Issuer Identifier 和 Subject Identifier 需保持一致。名称 同一证书链中,同一层级的证书名称必须唯一。 类型 有两种类型可以选择,分别是 KA-KLCC 和 KA-KLOC。 环境 环境继承自根 CA。 上级签发方 继承的根 CA 名称。 备注 用于补充说明中间 KA 相关的额外信息,如特殊要求和注意事项等。 -
如果中间 KA 的上级签发方为系统生成的根 CA
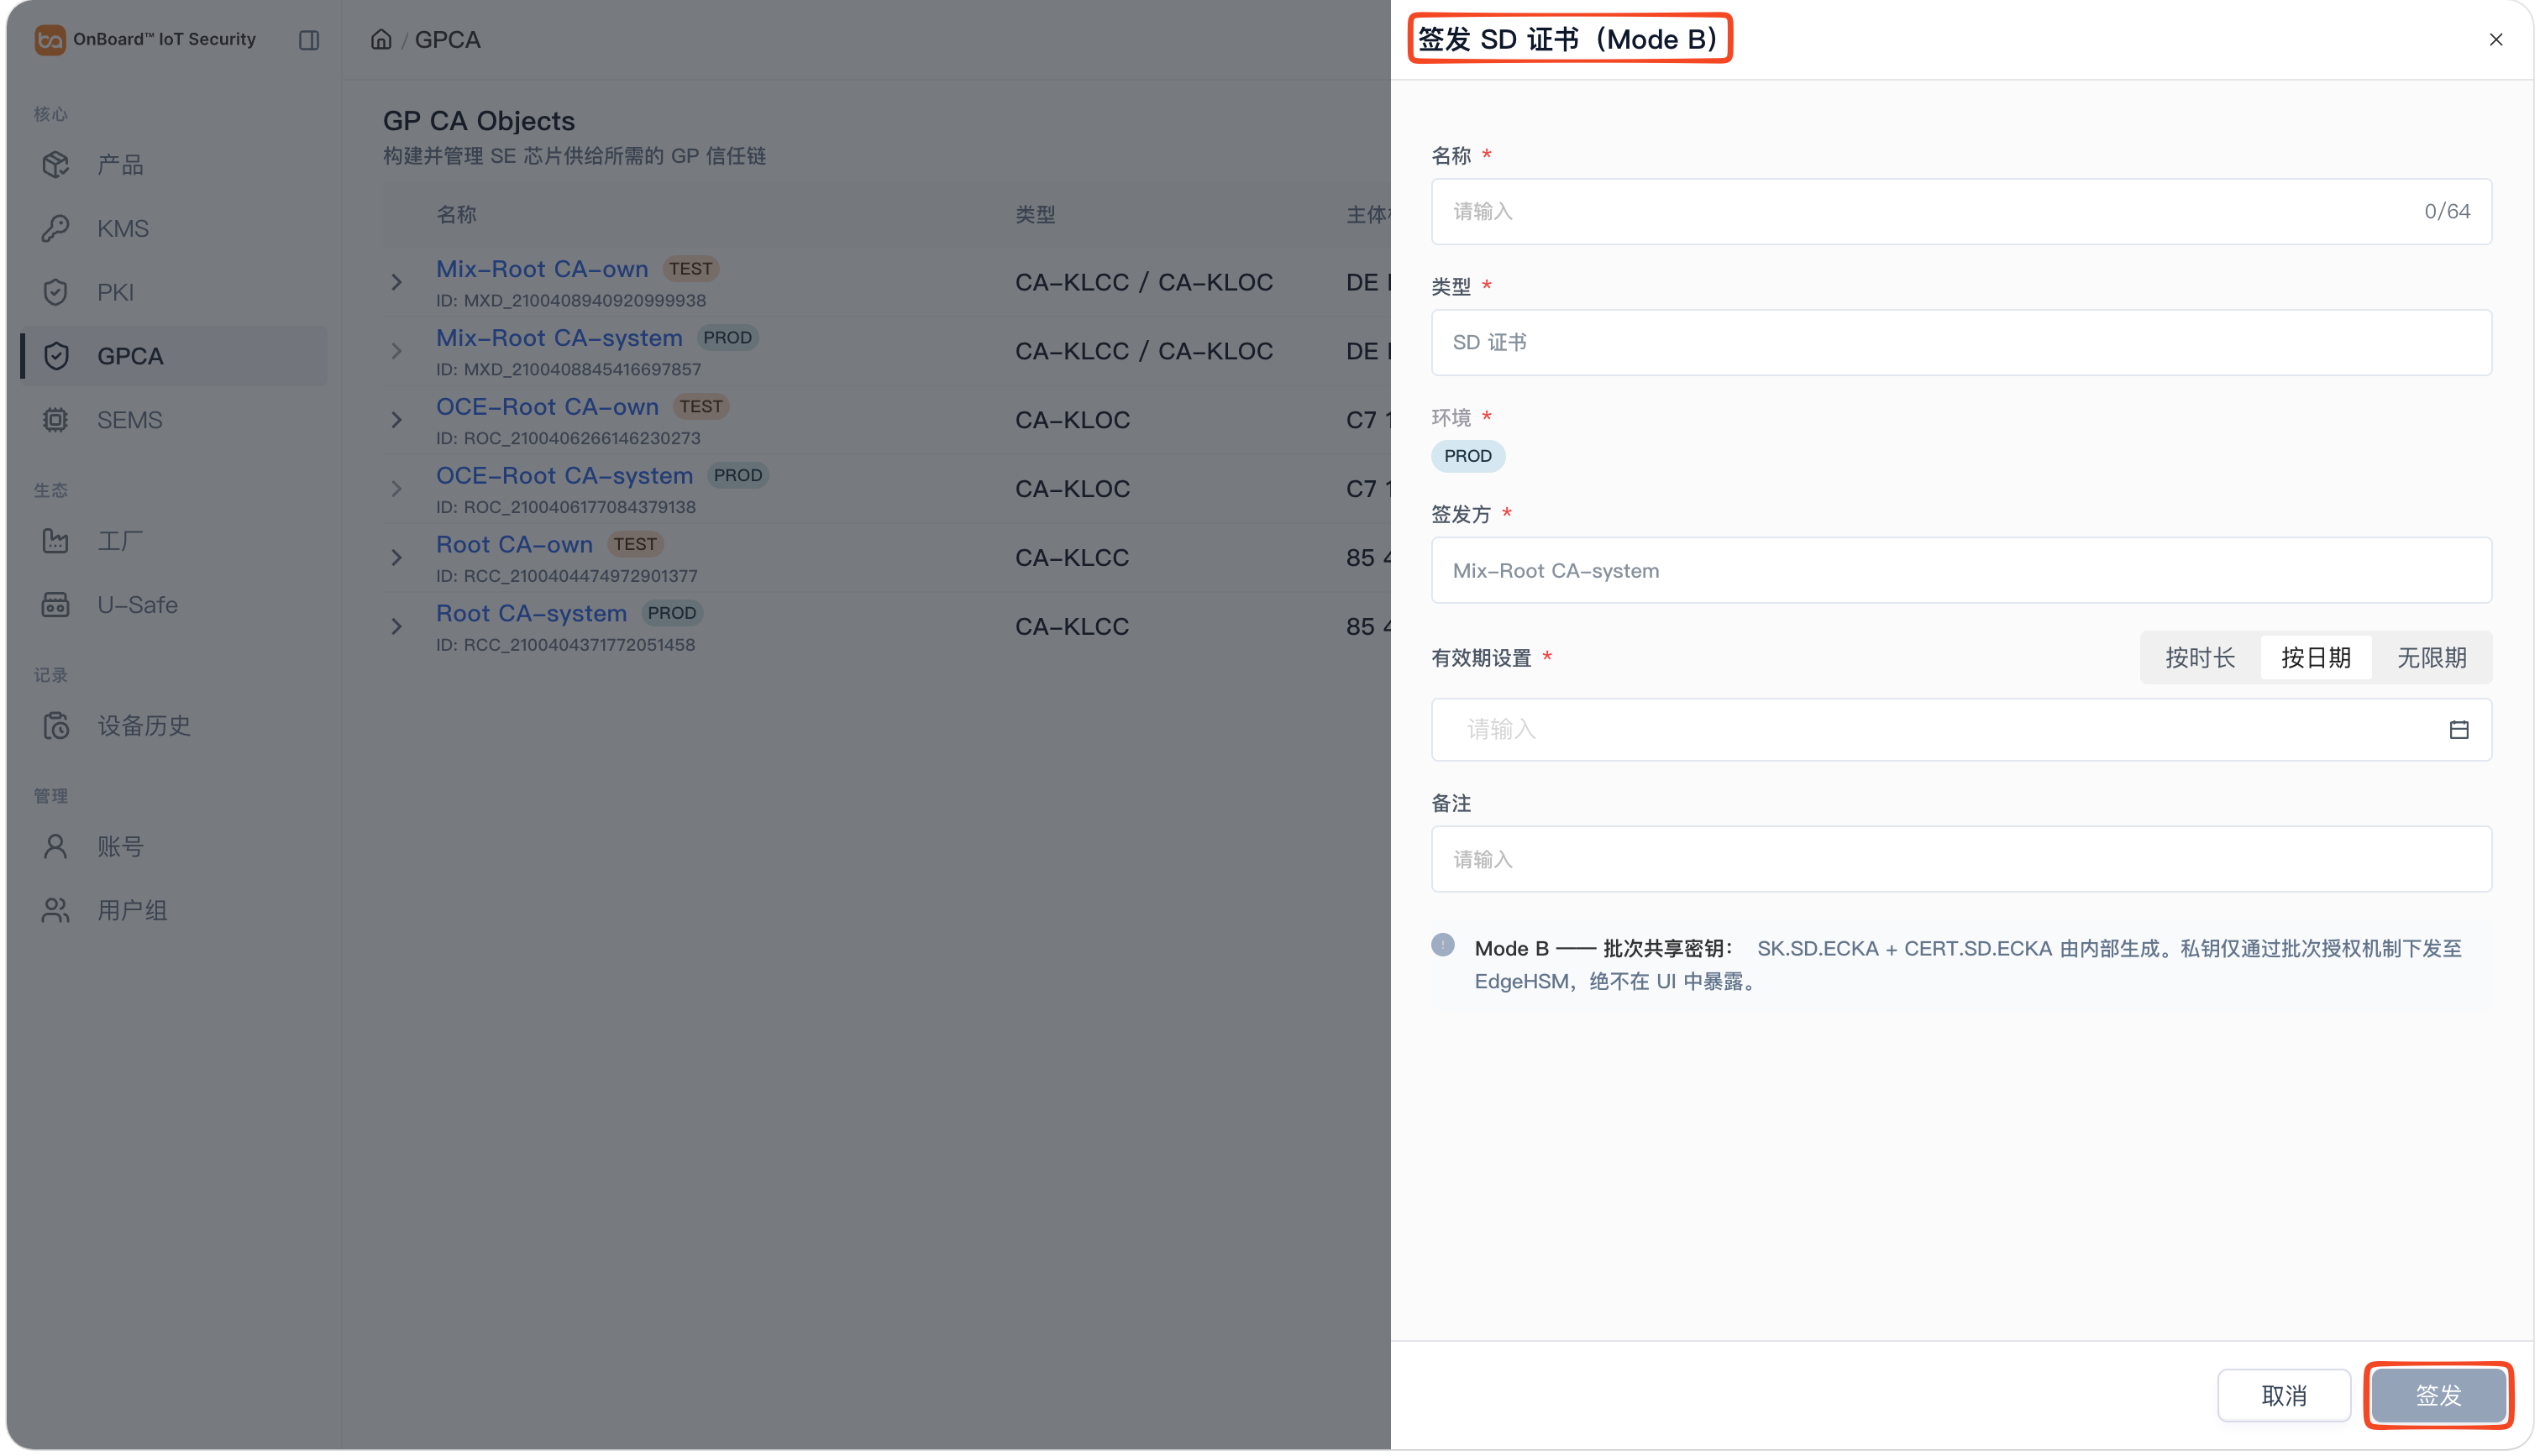
信息 说明 名称 同一证书链中,同一层级的证书名称必须唯一。 类型 有两种类型可以选择,分别是 KA-KLCC 和 KA-KLOC。 环境 环境继承自根 CA。 上级签发方 继承的根 CA 名称。 有效期设置 可以根据实际需求选择时间长度,日期范围或永久有效设置有效期。 备注 用于补充说明中间 KA 相关的额外信息,如特殊要求和注意事项等。
-
-
确认信息无误后,点击创建,即可完成中间 KA 的创建。
提示一般情况下,默认证书创建人为证书管理员。如果要更改证书管理员,可以在成员标签页点击证书管理员的选项
图标并选择转移管理员,然后选择新的证书管理员并点击确认即可。创建中间 KA 时,如果上级签发方为自有根 CA,你需要完成外部签发中间 KA。在外部签发完成之前,该证书将处于待签名状态,且无法正常使用。
外部签发中间 KA
创建中间 KA 时,如果上级签发方为自有根 CA,参考以下步骤完成外部签发。
-
在 GP CA Objects 页面,展开对应的证书链,然后选择对应的中间 KA。
-
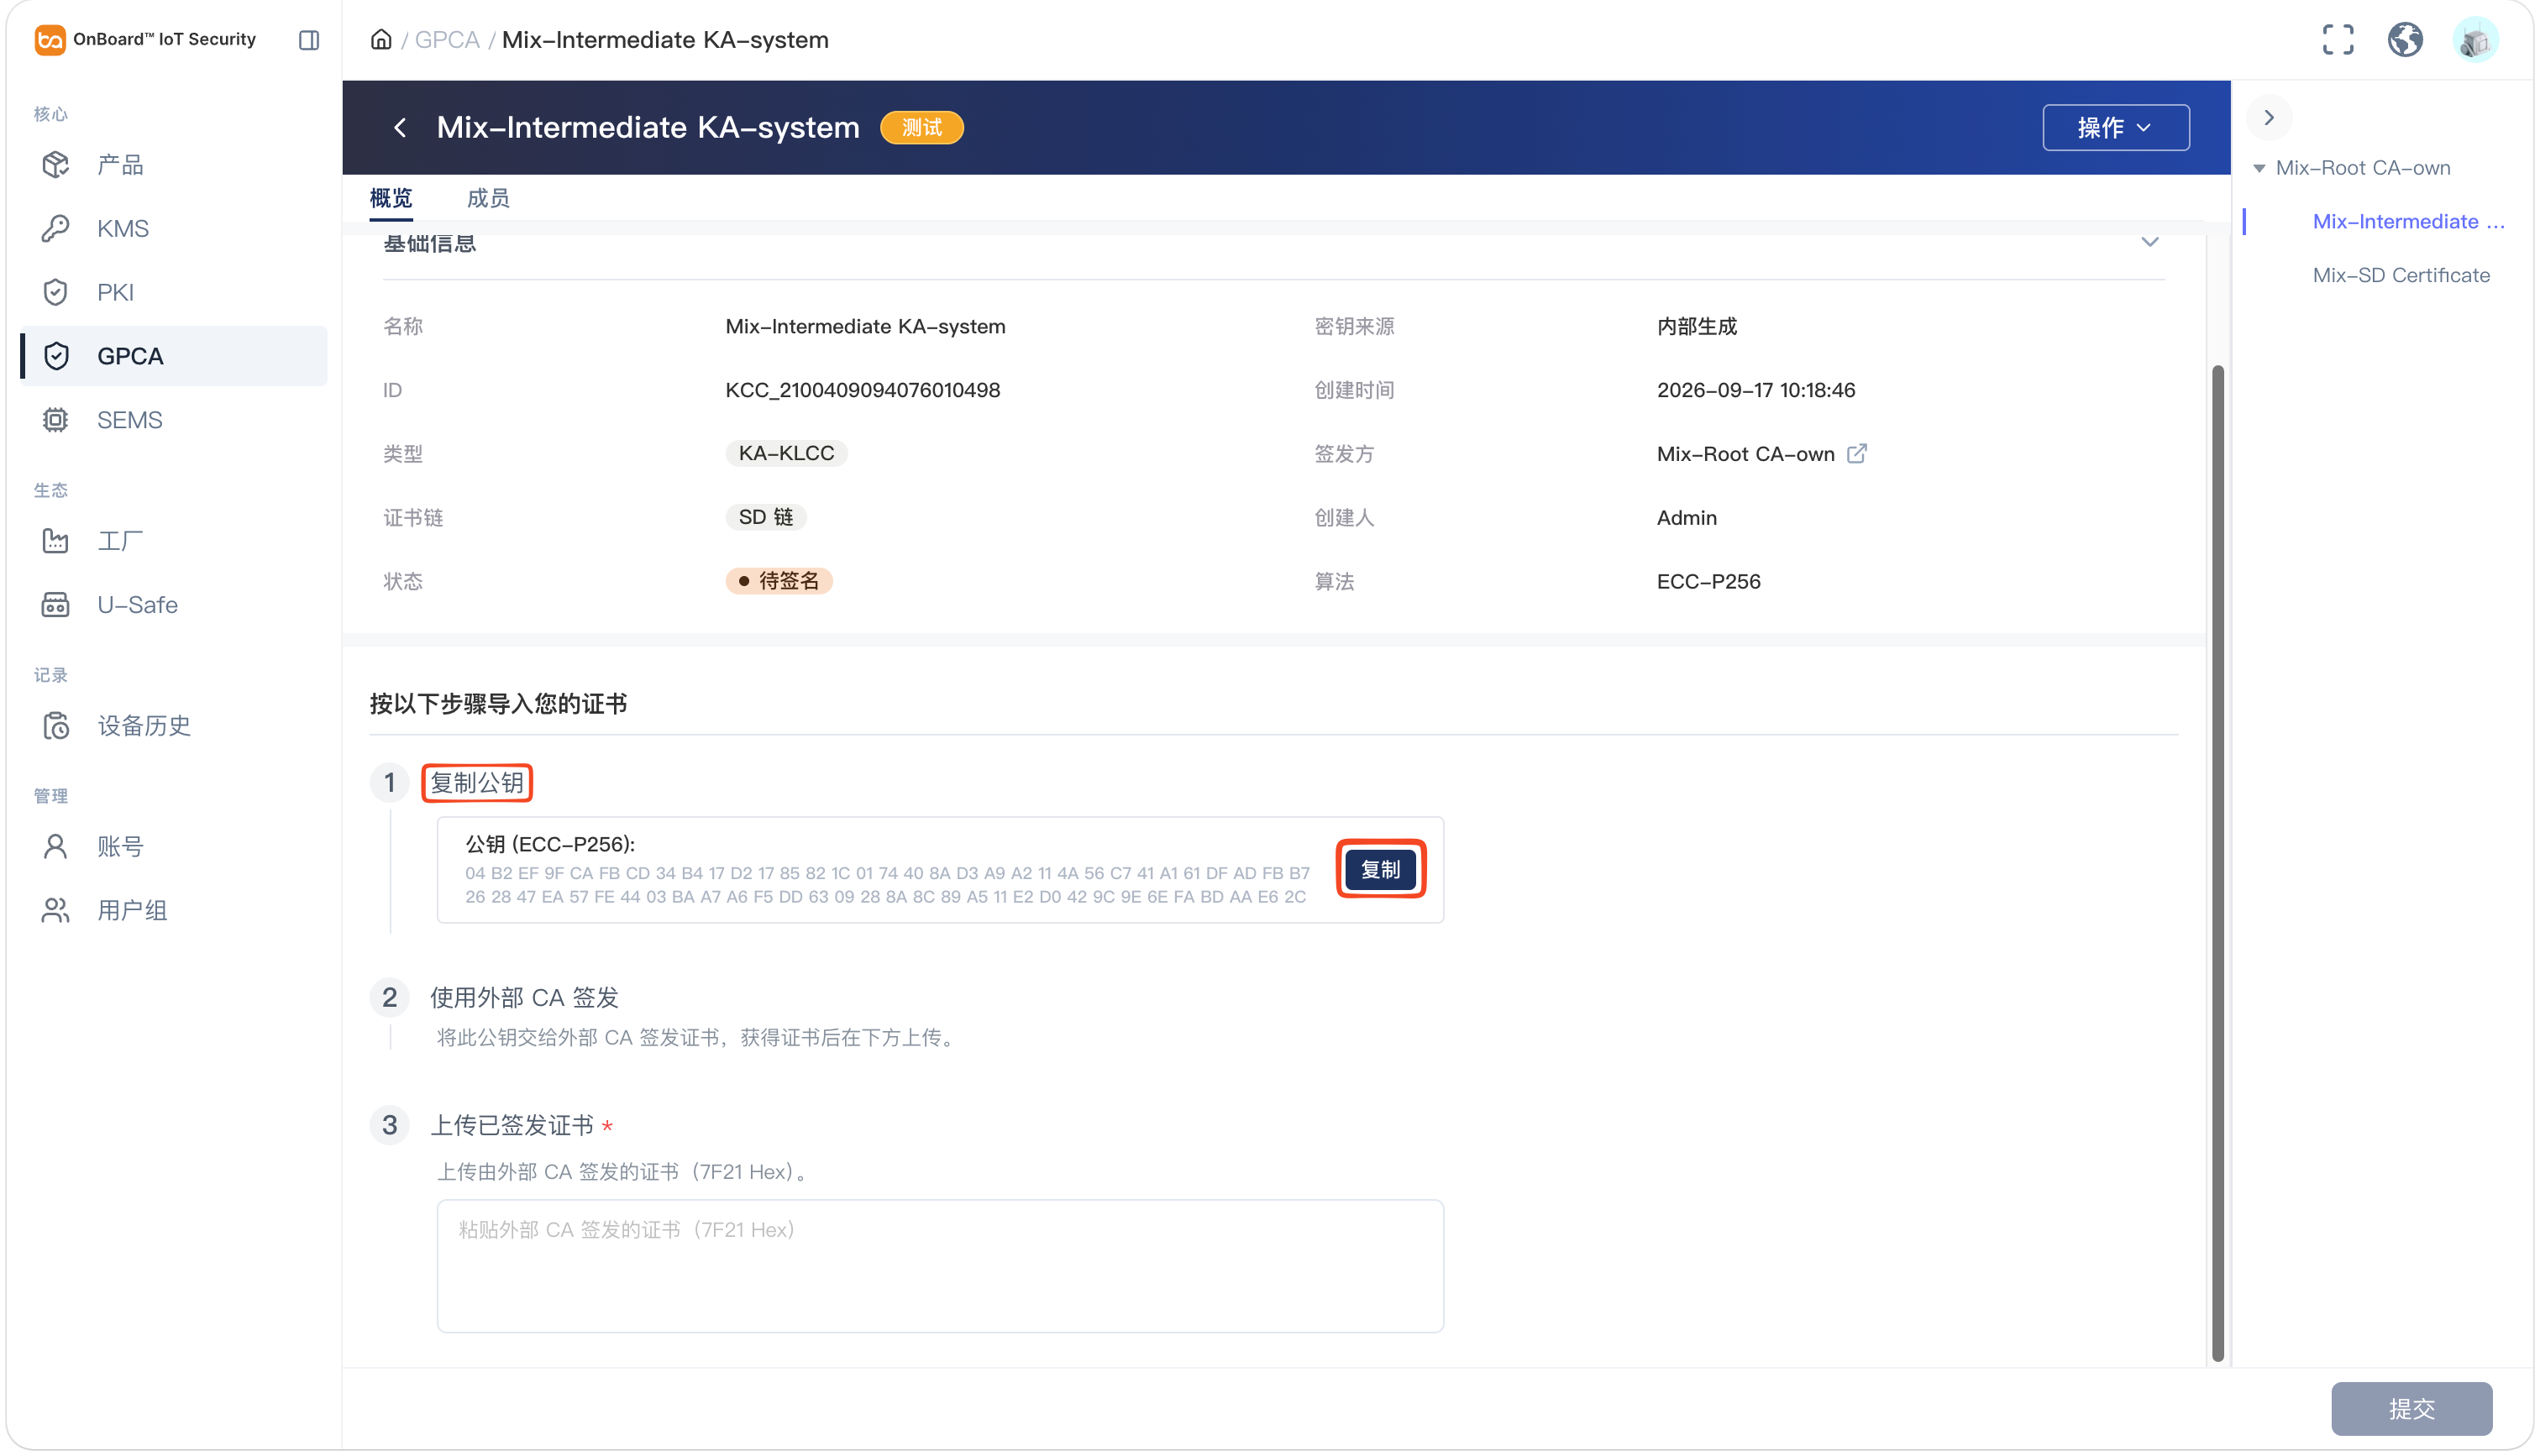
在证书页面找到复制公钥区域,点击复制。然后,使用你的外部 CA 对该公钥进行签发,从而生成由外部 CA 签发的中间 KA。
-
签发完成后,在上传已签发证书区域输入由外部 CA 签发的证书数据(7F21 Hex)。
-
点击提交,配置完成后,中间 KA 状态会变更为已激活。
-
在 GP CA Objects 页面,展开对应的证书链,然后点击对应的根 CA 或中间 KA 的选项
图标选择添加 SD 证书或添加 OCE 证书。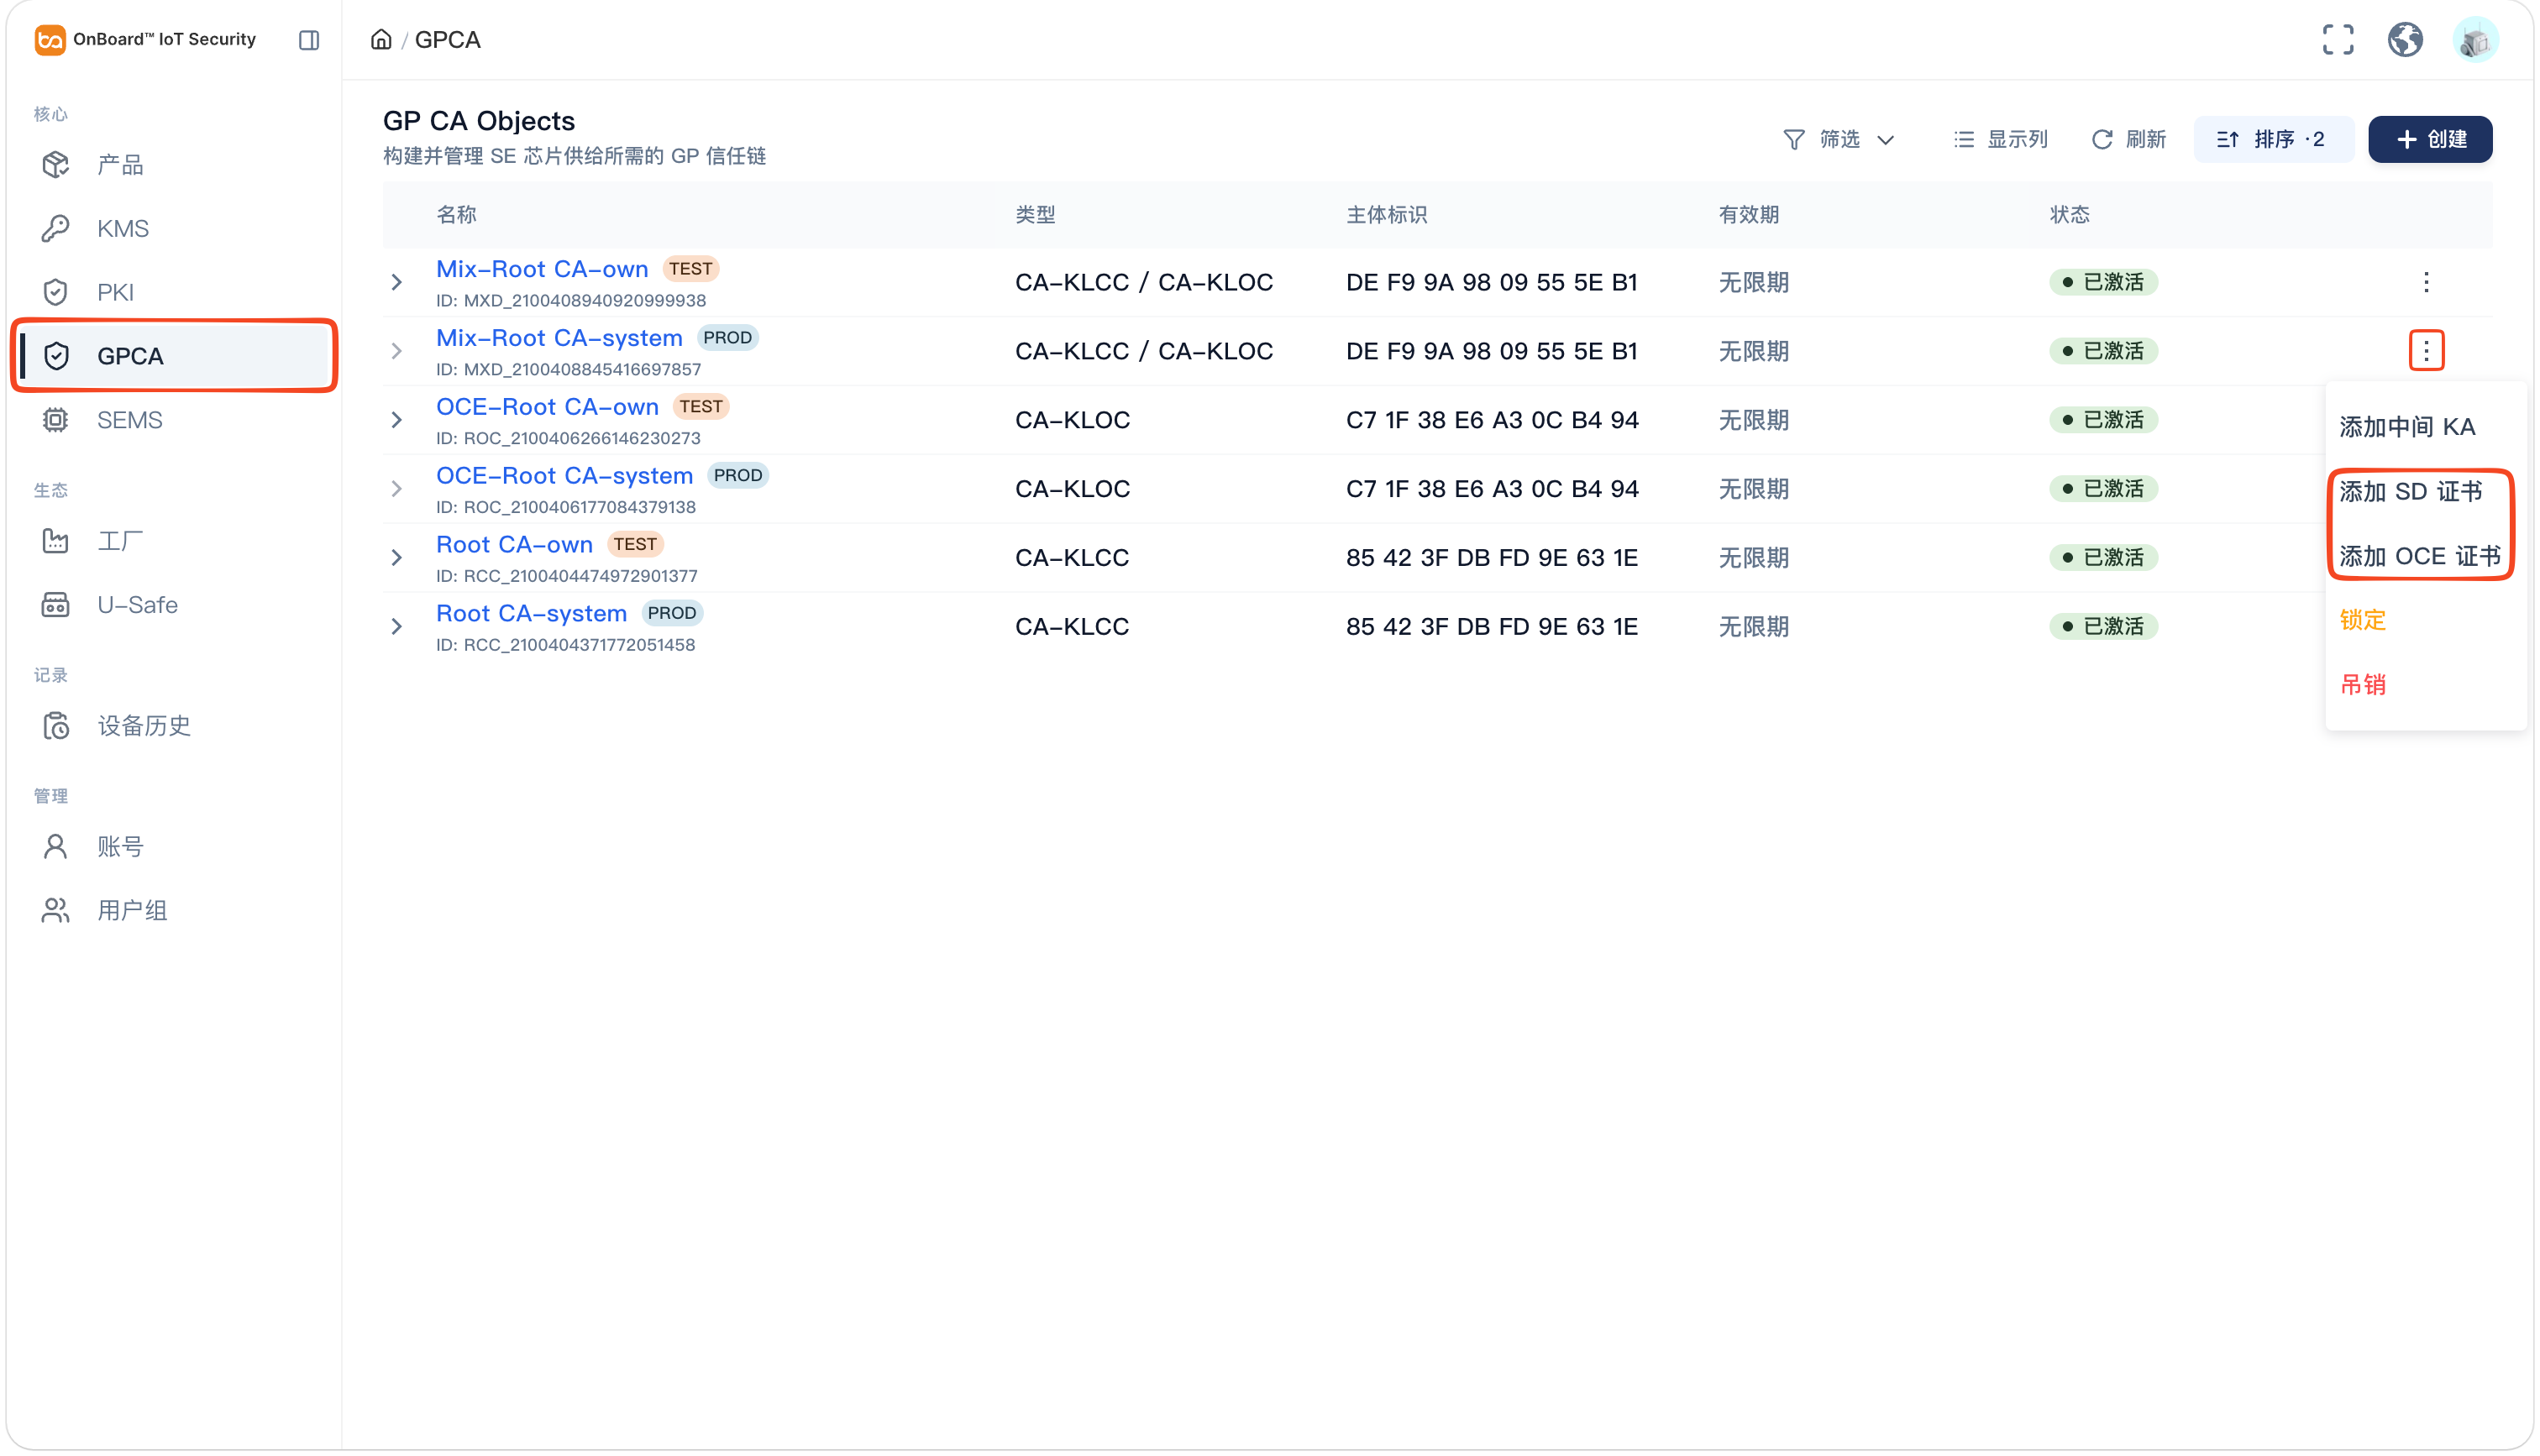
-
在签发 SD 证书 (Mode B) 或签发 OCE 证书面板,输入并选择相关信息。
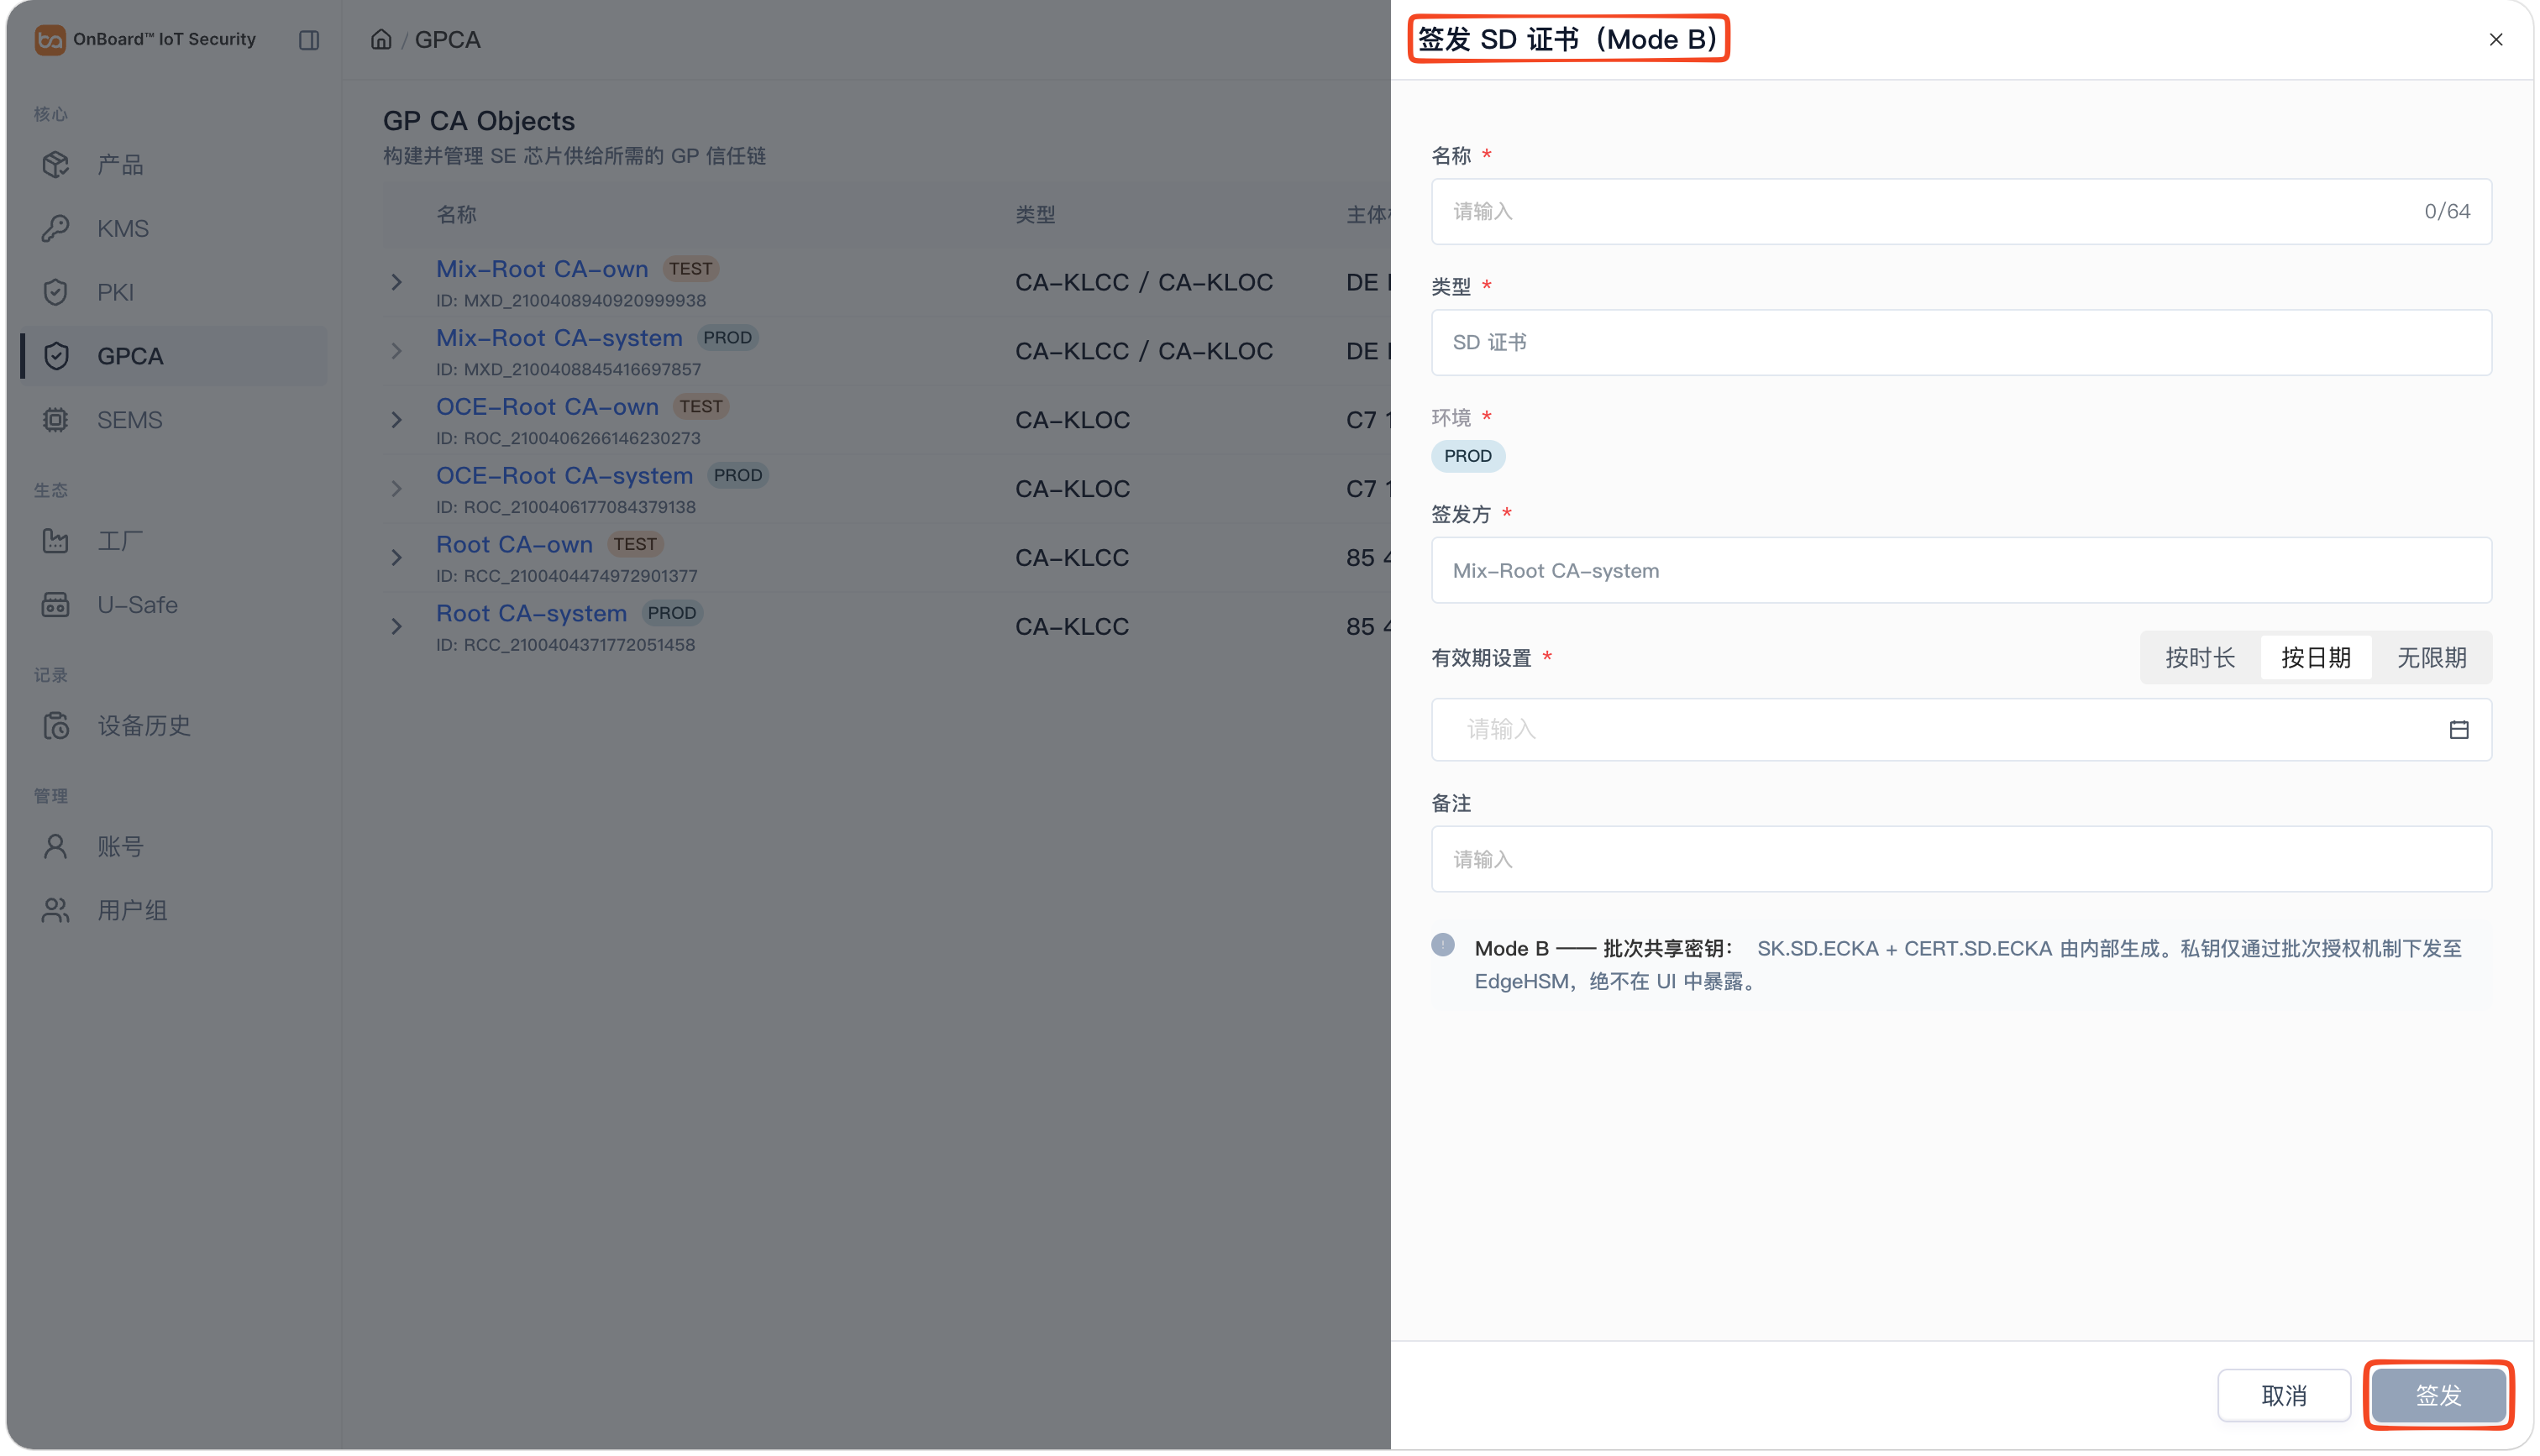
证书信息说明:
信息 说明 名称 同一证书链中,同一层级的证书名称必须唯一。 类型 证书的类型为 SD 证书或 OCE 证书。 环境 环境继承自根 CA 或中间 KA。 签发方 继承的根 CA 或中间 KA 名称。 有效期设置 可以根据实际需求选择时间长度,日期范围或永久有效设置有效期。
注释:如果签发方为自有根 CA 或中间 KA,有效期会继承自根 CA 或中间 KA。备注 用于补充说明 SD 或 OCE 证书相关的额外信息,如特殊要求和注意事项等。 -
确认信息无误后,点击签发,即可完成 SD 或 OCE 证书的创建。
提示一般情况下,默认证书创建人为证书管理员。如果要更改证书管理员,可以在成员标签页点击证书管理员的选项
图标并选择转移管理员,然后选择新的证书管理员并点击确认即可。创建 SD 或 OCE 证书时,如果签发方为自有根 CA 或中间 KA,你需要完成外部签发 SD 或 OCE 证书。在外部签发完成之前,该证书将处于待签名状态,且无法正常使用。
外部签发 SD 或 OCE 证书
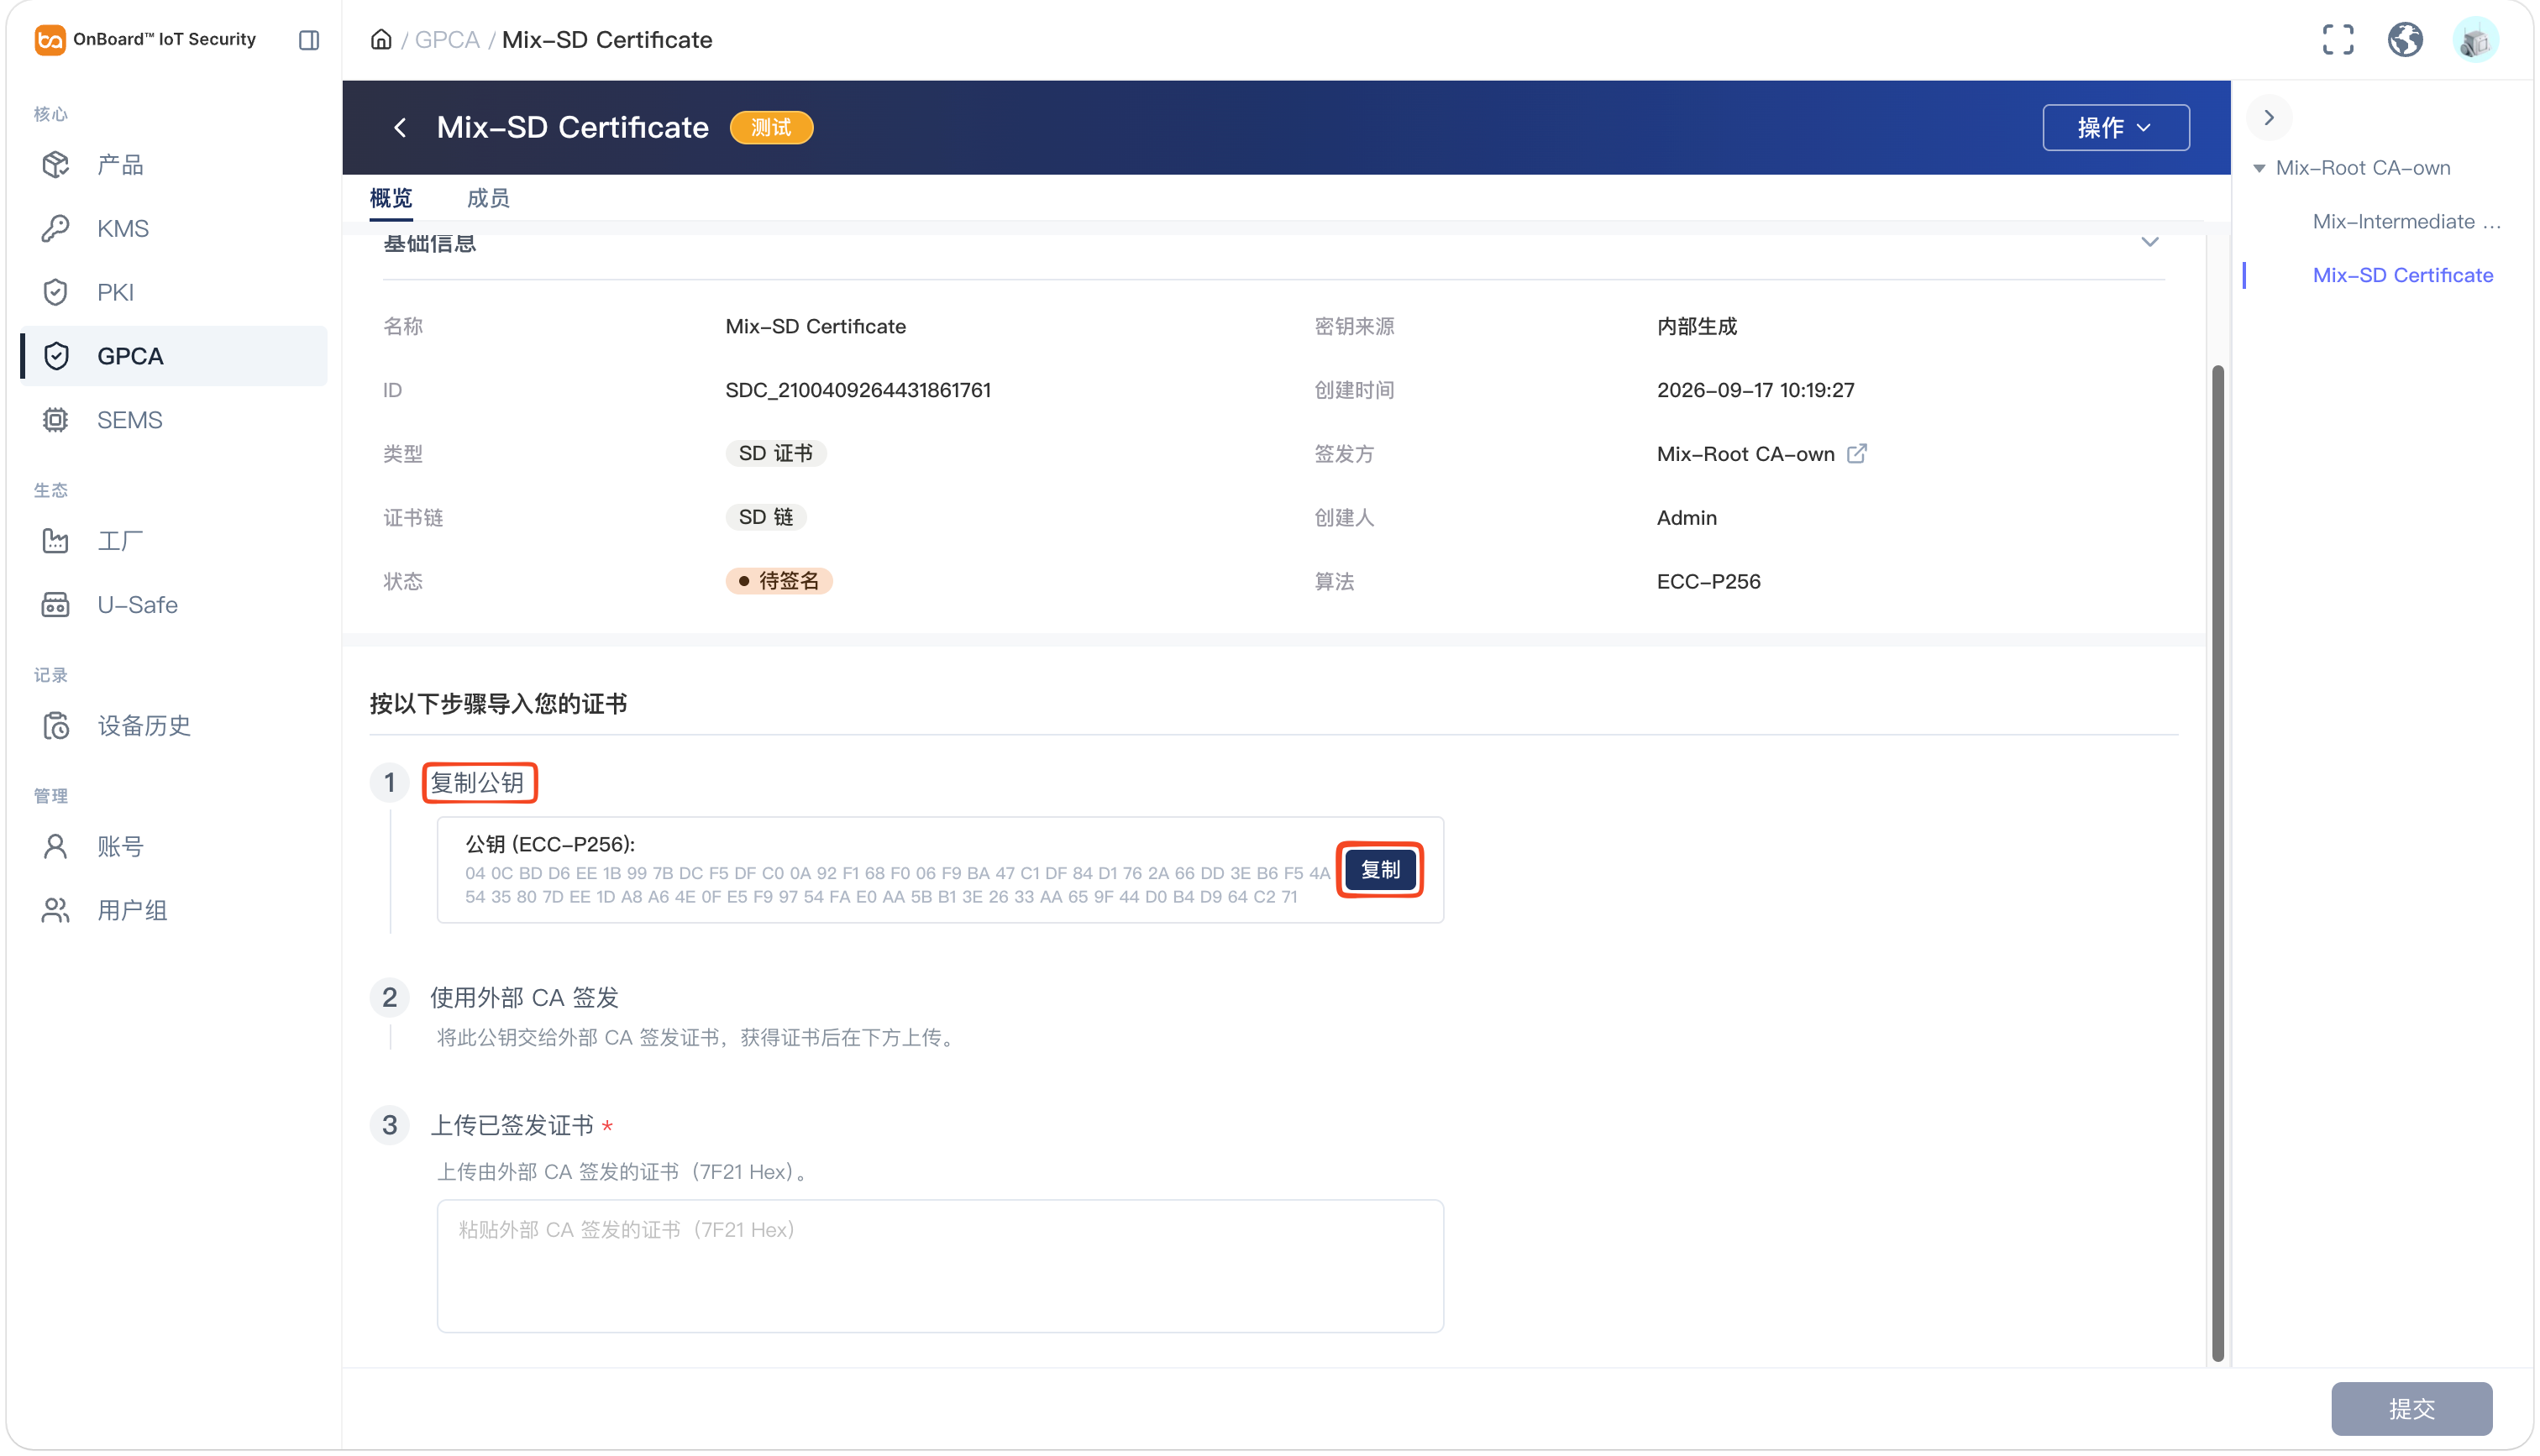
创建 SD 或 OCE 证书时,如果签发方为自有根 CA 或中间 KA,参考以下步骤完成外部签发。
-
在 GP CA Objects 页面,展开对应的证书链,然后选择对应的 SD 或 OCE 证书。
-
在证书页面找到复制公钥区域,点击复制。然后,使用你的外部根 CA 或中间 KA 对该公钥进行签发,从而生成由外部根 CA 或中间 KA 签发的 SD 或 OCE 证书。
-
签发完成后,在上传已签发证书区域输入由外部根 CA 或中间 KA 签发的证书数据(7F21 Hex)。
-
点击提交,配置完成后,SD 或 OCE 证书状态会变更为已激活。

 下载用户手册